sábado, 17 de outubro de 2026Informação em atualização contínua
Leia NexoCiência e conhecimento conectados ao presente

Assunto

tecnologia

Reportagens completas e atualizações organizadas neste acompanhamento.

Tecnologiahá 41 dias

O novo círculo de poder ‘desi ('): Ascensão da próxima onda de líderes de origem indiana na Big Tech

O ‘Desi Club. no Silicon Valley não é mais apenas sobre CEOs de origem indiana. Agora também inclui executivos que lideram operações, finanças, produtos e tecnologia e desempenham um papel fundamental na execução e formação de algumas das maiores empresas tecnológicas do mundo.Muito foi escrito sobre executivos líderes gigantes globais como Sundar Pichai (Google), Satya Nadella (Microsoft), Sridhar Ramaswamy...
Tecnologiahá 41 dias

Os políticos masculinos culpam as professoras por nossos garotos irritados. Eles estão certos sobre uma coisa

Matt Canavan e Angus Taylor querem mais professores masculinos nas escolas. Mas eles escolheram a única forma mais eficaz de garantir que não os conseguiremos. Você alcançou o seu número máximo de itens salvos. Remova itens da sua lista salva para adicionar mais. Como a polícia investiga uma alegada agressão sexual envolvendo jogadores de Sydney Swans, e na semana após uma pesquisa encontrada 78 por cento dos...

Tecnologiahá 41 dias

O SDEC alvo o crescimento de terras saudita com carregadores de retroescavação Mahindra

Saudi Diesel Equipment Company (SDEC) está procurando fortalecer sua posição na Arábia Saudita, o mercado de equipamentos de construção em expansão através da sua parceria com o fabricante indiano Mahindra, visando a demanda de infraestrutura, projetos industriais e municipais, bem como o país crescendo setor de aluguel de equipamentos A parceria, que se concentra exclusivamente na gama de carregadores de...

Tecnologiahá 41 dias

A Lei de Claridade criaria alguma certeza muito necessária para os bancos

Um dos benefícios da Lei de Claridade é que codificaria muitas das responsabilidades das empresas de activos digitais contra o lavagem de dinheiro. Esta é uma boa notícia para os bancos que têm estado compreensivelmente nervosos sobre o risco de contraparte. O 1970 A Lei de Secreção Bancária, ou BSA, obrigou os bancos a registrar e reportar grandes transações de caixa e estabelecer um rastro de papel num momento...

Tecnologiahá 41 dias

Nigel Farage diz que o Reino Unido ‘não quebrou nenhuma lei', pois os ajudantes se desistiram entre alegações

James Orr e Dan Jukes desistiram e o partido lançou uma investigação após alegações que violaram as regras de doação política. O líder da Reforma do Reino Unido Nigel Farage insistiu em ‘não acontecera nada ilegal. (P A) (Imagem: PA) > Nigel Farage negou que a Reforma do Reino Unido tivesse infringido quaisquer leis ou. tomou qualquer dinheiro indecente. O chefe da política do partido James Orr e o ajudante de...

Tecnologiahá 41 dias

O iRobot desvela o Roomba® Duo na IFA 2026, Provando o futuro da assistência ao piso tem um nome familiar

/PRNewswire/ -- iRobot Corp., líder em robótica de consumo e cuidados inteligentes no chão, hoje desvela o Roomba® Duo, o primeiro vácuo robô dupla unidade do iRobot... Combinando uma unidade principal de lava- pisos de uso pesado com uma sub- unidade ultra- slim, o iRobot introduz uma arquitetura robótica única, alimentada por um braço de implantação mecânica e uma estação base de auto- navegação unificada....

Tecnologiahá 42 dias

Os preços do diesel americano atingiram um recorde alto, empurrando os custos de transporte para uma longa…

Diesel atingiu um novo preço recorde, subindo para uma média de $ 5.85 um galão pela primeira vez, enquanto a guerra do Irão interrompe o fluxo de combustível. CHICAGO (AP) — O diesel acertou um preço recorde nos EUA na sexta-feira, subindo para uma média de $ 5.85 um galão pela primeira vez como a guerra de seis meses com o Irão interrompe o fluxo mundial de combustível. Como o diesel é usado para muitas redes...

Tecnologiahá 42 dias

Três quartos dos estudantes canadenses usam IA, mas os educadores avisam as escolas que não estão preparando…

/CNW/ -- Enquanto os alunos de todo o Canadá voltam para a aula neste outono, novas pesquisas sugerem que as escolas estão lutando para acompanhar a inteligência artificial, a... Novo levantamento do KPMG encontra a adoção generalizada de IA por estudantes está superando a prontidão para IA TORONTO, Sept. 4, 2026 /CNW/ -- Enquanto os alunos de todo o Canadá voltam para as aulas neste outono, novas pesquisas...

Tecnologiahá 42 dias

Telcos se opõem aos TraiÕs propostos 5 G cortando regras de qualidade de serviço

Os operadores também se opuseram às medidas de qualidade de serviço propostas, dizendo que são tecnicamente impraticáveis e que poderiam criar cargas operacionais significativas. Os operadores de telecom Reliance Jio, Bharti Airtel e Vodafone Ideia se opuseram às normas de qualidade de serviço propostas pela Autoridade Regulamentadora de Telecom da Índia (Trai) para 5 Seleção de rede G, argumentando que as regras...

Tecnologiahá 42 dias

Empresas que desenvolvem aplicativos móveis de saúde: Parceiros de Desenvolvimento Top para 2026

O parceiro de aplicativos de saúde certo mistura conhecimento clínico de domínio, rigor regulatório e engenharia moderna. Aplicações móveis de saúde tornaram- se uma parte importante da forma como os pacientes, os provedores de saúde, clínicas, hospitais e empresas de bem-estar prestam e gerenciam serviços. Desde a telemedicina e consultas virtuais até agendamento de consultas, monitoramento remoto do paciente,...

Tecnologiahá 42 dias

SERVIÇOS DE IMIGRAÇÃO AMELISTADOS

IOWA A discussão ocorreu durante uma conferência de dois dias convocada por TODOS os Iowa, uma colaboração entre o Centro de Direitos Humanos da Universidade de Iowa, a Escola de Direito Drake, a Clínica de Refugiados da Universidade de Direito, o Movimento Migrante de Iowa pela Justiça e Caridades Católicas da Arquidiocese de Dubuque. A colaboração, financiada através do Departamento de Saúde e Serviços Humanos...

Tecnologiahá 42 dias

Roma monta uma repressão em carrinhos de golfe que são cada vez mais populares entre turistas

Roma está enfrentando uma controvérsia sobre o carrinho de golfe. Centenas deles transportam turistas pelo centro histórico da cidade. Está causando uma reacção dos residentes, taxistas e políticos. Os críticos dizem que um carrinho de golfe fica perto do Coliseu enquanto os turistas aglomeram as ruas circundantes em Roma, terça-feira, agosto. 18, 2026, destacando a crescente presença dos veículos no centro...

Tecnologiahá 42 dias

As cédulas de e-mail de meio prazo começam a ir para os eleitores, pois o litígio sobre a ordem do Trump…

As eleições de meio- período iniciam sexta-feira em meio a uma batalha legal sobre o presidente Donald Trump. As tentativas de limitar a prática e crescente preocupação com o Serviço Postal mudam que alguns funcionários do estado culpam por um aumento nas cédulas rejeitadas. Os desenvolvimentos criaram um senso de incerteza sobre um método popular de votação usado por um terço dos eleitores da nação. Carolina do...

Tecnologiahá 42 dias

Os dados federais sobre direitos civis sobre estudantes estão finalmente fora. É diferente sob Trump

O Departamento de Educação reúne uma enorme parcela de dados sobre direitos civis sobre alunos de escolas públicas. Agora está disponível, mas é mais difícil de analisar do que no passado. Conheça o que você perdeu com o boletim de educação, enviado semanalmente. Um enorme monte de dados sobre os direitos civis dos estudantes americanos foi discretamente publicado nos EUA. O site do Departamento de Educação esta...

Tecnologiahá 42 dias

Quem é o dono da praia? Uma batalha aquecida se dá no Florida Panhandle

Depois de anos de luta por quem vai usar a praia, e onde, em Walton County, Florida, os defensores do uso público estão pedindo uma emenda constitucional do estado para resolver o assunto. SANTA ROSA BEACH, Fla. — Walton County jacta 26 Milhas de costa e é o lar das cidades de praia tony de Seaside, WaterColor e Alys Beach, ao longo da Rota Escénica do Estado 30 A. É conhecido por águas claras de esmeralda e...

Tecnologiahá 42 dias

Filmes de Outono 2026: Muitos filmes legais chegando a um teatro perto de você

Horrível, emoções, risadas e muita isca do Oscar estão na saia em uma temporada cheia A bilheteria exerceu força Herculean-force na temporada de filmes de verão boiroso com três jogadores principais —.O Odisseia,.. 5. — liderando o caminho para o que já foi declarado a maior tomada de maio- agosto desde a COVID. Os três grandes, juntamente com os favoritos de nicho como.Backrooms. e.Obsessão. trouxe fãs de filmes...

Tecnologiahá 42 dias

No centro de Toronto, o escritório está de volta

Muitas torres da Bay Street passaram de um espaço vazio para uma capacidade próxima. Nós crucked os números no escritório revival Lyft Inc., LYFT-Q o rideshare rival de São Francisco- baseado em Uber, fez negócios rápidos ao longo do último ano movendo canadenses de lugar para lugar. No final deste mês, centenas de seus próprios funcionários em Toronto estão definidos para se mover para novas escavações em...

Tecnologiahá 42 dias

O Último: EUA reforça a pressão econômica sobre o Irão após uma semana de greves renovadas

Os EUA O Tesouro anunciou sexta-feira que impôs sanções ao banco turco Golden Global Yatirim Bankasi Anonim Sirketi, como parte da administração Trump, o mais recente esforço para separar linhas de vida financeiras críticas para o governo iraniano. *Primeiro pagamento anual facturado como $ 205.00 + GST por um ano. Esta assinatura anual será automaticamente renovada em $ 233.00 + GST a cada 52 semanas ( 10% fora...

Tecnologiahá 42 dias

Visualizando o inimigo: Mantão Marshall Thundering

Jogo um. É uma nova era para o futebol do estado de Penn, e começa oficialmente no sábado, quando o Marshall vem à cidade para abrir o 2026 temporada. O treinador Matt Campbell e sua equipe de quase 40 transferências e mais 50 Os jogadores retornando estão configurados para fazer o seu primeiro início no Estádio Beaver, e os níveis de excitação não poderiam ser maiores. Na última temporada não se aproximou de...

Tecnologiahá 42 dias

Casas recentemente listadas para venda em Tucson, AZ & mdash; Atualizado em Set. 4, 2026

Explore casas recentemente listadas no mercado imobiliário Tucson, AZ e encontre a sua próxima casa! 4 cama · 1,812 sqft · 0.21 acres · Construído 1969 · Alerta de remodelação Residencial Impresionante! Isto 4 - cama, 2 -bath home mistura estilo e funciona em cada turno. A cozinha de conceito aberto e grande sala criam um espaço luminoso e aeroso perfeito para a vida cotidiana e entretenida. A cozinha do chef...

Tecnologiahá 42 dias

Os cientistas mapeiam as interações proteicas chaves ligadas ao autismo profundo

Pesquisa publicada na revista Science ilumina uma "peça perdida" na compreensão biológica do autismo profundo e oferece novos alvos para o desenvolvimento de drogas. Os cientistas agora se aproximaram de como as mutações genéticas podem levar algumas pessoas a desenvolver um autismo profundo. As pistas, dizem eles, estão no espaço turvo entre os genes e a doença — onde proteínas chave se juntam e interagem. Uma...

Tecnologiahá 42 dias

Imperialismo e decadência moral do Ocidente

AB— Atos ultrajantes, típicos de... O declínio irreversível da hegemonia global do império dos EUA não é meramente uma questão econômica ou tecnológica. Tal abordagem reducionista nos impediria de compreender o escopo completo e as muitas dimensões deste declínio lento, mas inexorável. É também uma questão militar: a incapacidade de ganhar guerras, constantemente destacada pelos analistas naquele país e...

Imagem relacionada à notícia: Quase quatro décadas de serviço, Dale Carton continua a apoiar as missões de resposta de emergência da USACE
Tecnologiahá 43 dias

Quase quatro décadas de serviço, Dale Carton continua a apoiar as missões de resposta de emergência da USACE

Este conteúdo foi publicado originalmente em 6 de setembro de 2025. Com quase 40 anos de serviço com USACE, Dale Carton é uma representação do compromisso que ajuda a dirigir as missões de resposta de emergência da agência..Isto é o que fazemos, disse ele. Hurricane Helene atingiu Asheville, NC, setembro 2024, resultando em que o USACE recebe 22 Assunções da missão. Até o momento, o USACE removeu mais de oito.

Imagem relacionada à notícia: Cursos de novas fundações fecham a lacuna entre as etapas do PME
Tecnologiahá 43 dias

Cursos de novas fundações fecham a lacuna entre as etapas do PME

Este conteúdo foi publicado originalmente em 16 de setembro de 2025. Uma série de cursos de Fundações recrutadas está equipando aviadores com ferramentas de liderança adaptadas ao seu nível de serviço recrutado enquanto os preparam para os próximos marcos de educação militar profissional. Fundações 300, 500, e 700 são cursos de cinco dias concebidos para fechar as lacunas de desenvolvimento entre a Escola de.

Imagem relacionada à notícia: COMANDADOR, LITTORAL COMBAT NAVAL SQUADRON Two Holds Mudança de Cerimônia de Comando
Tecnologiahá 43 dias

COMANDADOR, LITTORAL COMBAT NAVAL SQUADRON Two Holds Mudança de Cerimônia de Comando

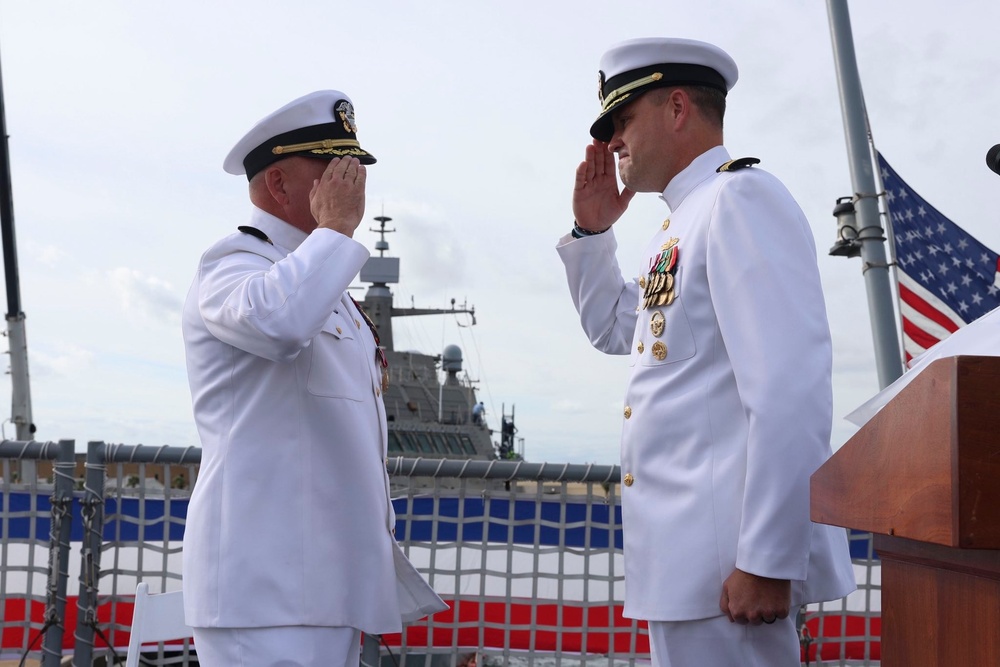
Este conteúdo foi publicado originalmente em 16 de setembro de 2025. MAYPORT, Fla. (Sete. 12, 2025 ) – Capt. Wade Smith aliviou o Capitão. Marcar Haney como Comandante, Esquadrão de Navios de Combate Litoral 2 (LCSRON TWO) durante uma cerimônia de mudança de comando na Estação Naval Mayport, Sept. 12. Durante o Capt. Haney. O tempo de vigência, LCSRON 2 melhorou significativamente a missão do navio de combate do.

Imagem relacionada à notícia: Fort Leonard Wood Soldiers treina para se tornar operadora da UAS, aumenta a letalidade no treinamento básico de combate
Tecnologiahá 43 dias

Fort Leonard Wood Soldiers treina para se tornar operadora da UAS, aumenta a letalidade no treinamento básico de combate

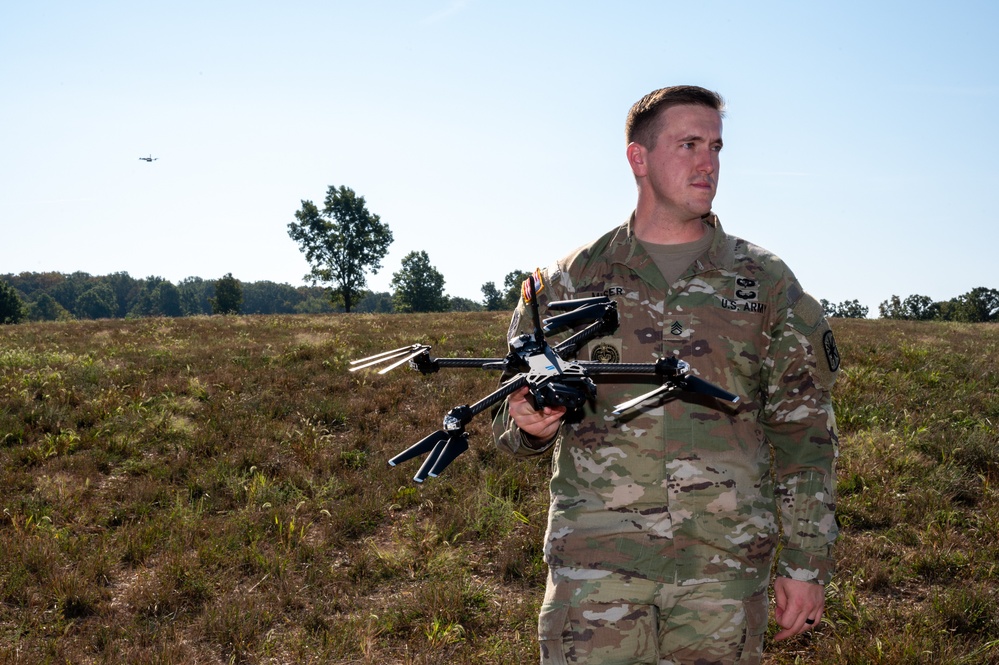
Este conteúdo foi publicado originalmente em 18 de setembro de 2025. FORT LEONARD WOOD, Mo. — Fort Leonard Wood Os soldados estão aprendendo a operar sistemas de aeronaves sem tripulação, comumente chamados de UAS ou drone, para que possam incorporar a tecnologia crítica do campo de batalha no treinamento de combate.. Aprender sobre o SAMU irá aumentar a nossa letalidade em toda a formação, disse o Capitão. David.

Imagem relacionada à notícia: 2,000 visita o Showcase da Guarda Nacional Aérea de Nova York 2025 em Roma, Nova Iorque
Tecnologiahá 43 dias

2,000 visita o Showcase da Guarda Nacional Aérea de Nova York 2025 em Roma, Nova Iorque

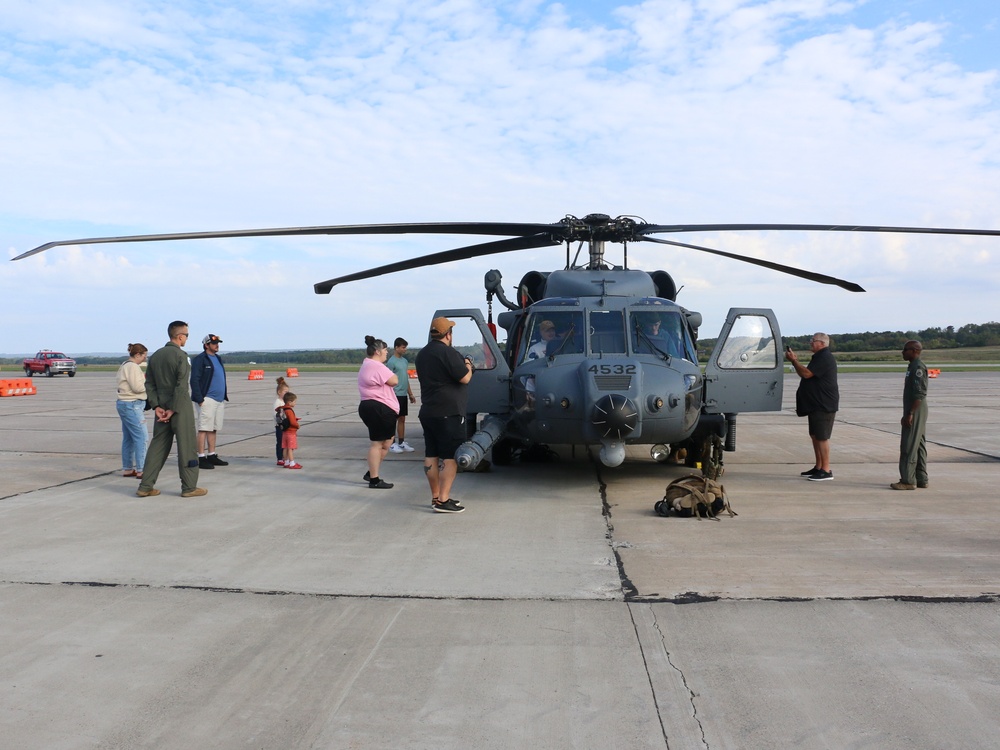
Este conteúdo foi publicado originalmente em 22 de setembro de 2025. ROMA, Nova York— Sobre 2,000 as pessoas apareceram para o showcase da Guarda Nacional Aérea de Nova York 2025 realizada no sábado, setembro. 13 naquele que foi uma vez a Base da Força Aérea Griffiss. Asas da Guarda Nacional Aérea de Nova York de Long Island a Syracuse enviaram aeronaves para o evento organizado pelo Instituto Griffiss no que é.

Imagem relacionada à notícia: Região Marinha Havaí N-Focus: Destaque sobre controle, comunicação e proteção (N 61 )
Tecnologiahá 43 dias

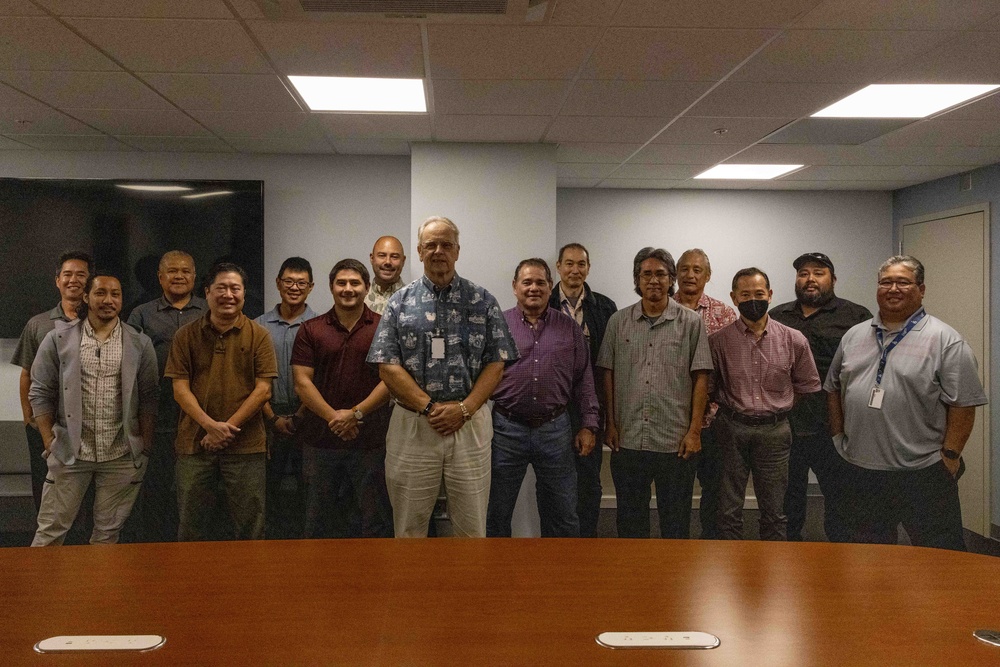
Região Marinha Havaí N-Focus: Destaque sobre controle, comunicação e proteção (N 61 )

Este conteúdo foi publicado originalmente em 25 de setembro de 2025. Controle, Comunicações e Proteção (C) 3 P) Aterragem (N) 61 ) é uma função sob a Tecnologia de Informação (IT/N 6 ) departamento no Comandante, Região da Marinha Havaí (CNRH), responsável por fornecer suporte de TI para segurança pública, Anti- Terrorismo e Proteção da Força (ATFP), e gestão de emergências. N 61 é um dos mais do que 30 N- Códigos e.

Imagem relacionada à notícia: Workshop de Resultados: Avançando a Deterrência Convencional e Defesa liderada pela Europa
Tecnologiahá 44 dias

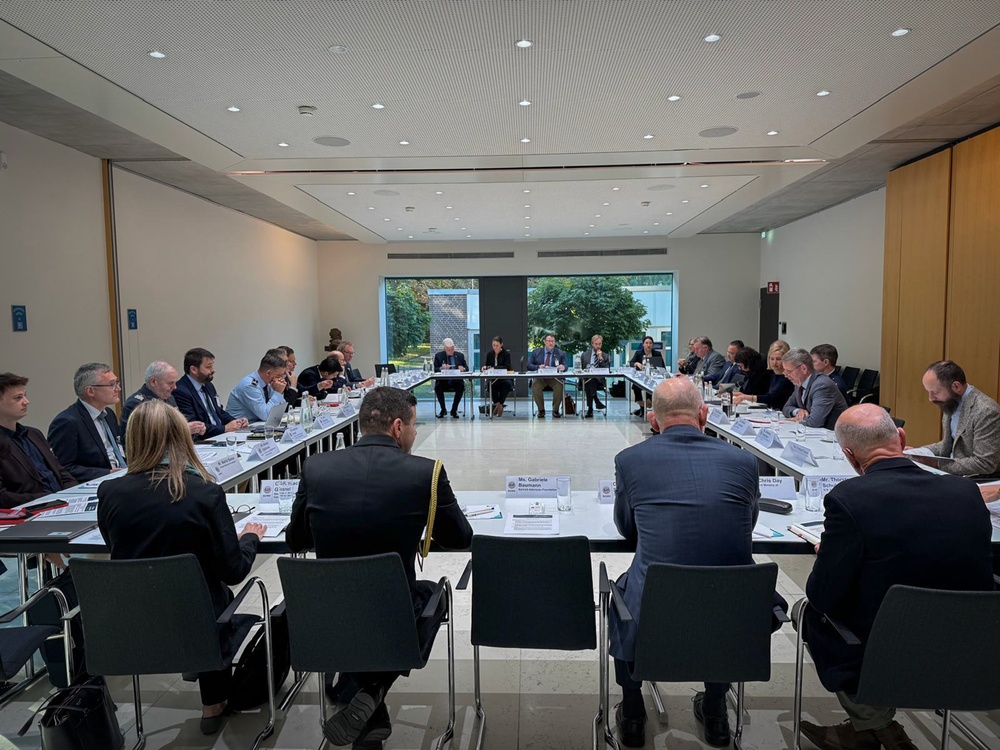
Workshop de Resultados: Avançando a Deterrência Convencional e Defesa liderada pela Europa

Este conteúdo foi publicado originalmente em 25 de setembro de 2025. A liderança do Centro Marshall participou da Seminário de Concorrência Estratégica (SCSS) Workshop,.Avanço da Detenção Convencional e Defesa liderada pela Europa, realizada em Berlim, Alemanha, a partir de setembro. 24 - 25, 2025. Durante um evento de quebra- gelo organizado pela Embaixada polonesa em Berlim, o diretor do Marshall Center Barre.

Tecnologiahá 44 dias

O líder OKGuard se aposenta depois 34 anos impactantes

Este conteúdo foi publicado originalmente em 30 de outubro de 2025. CIDADE DE OKLAHOMA - Amigos, família e líderes de todo o Oklahoma National Guard preencheram a sala no Complexo Militar de Oklahoma City, outubro. 30, 2025, para celebrar a notável carreira do Col. Floyd Kevin Roland, cujo legado de mentorado, inovação e serviço ajudou a formar gerações de Cidadãos-Soldados. Durante quase quatro décadas, o Roland.

Tecnologiahá 44 dias

Os funcionários da NSWCPD reconhecidos pela expansão da base de talentos da Marinha

Este conteúdo foi publicado originalmente em 1 de dezembro de 2025. O Centro de Guerra de Superfície Naval, Divisão Filadélfia (NSWCPD) Industrial Trades Recruitment Expansion Team recebeu recentemente o 2024 Prêmio da Comunidade de Recursos Humanos do Departamento da Marinha para Excelência na categoria Impacto da Equipe por seu trabalho excepcional. A honra foi concedida ao Especialista Técnico Administrativo e.

Tecnologiahá 44 dias

Oficinas públicas para atualização do plano de gestão da costa do Old Hickory Lake

Este conteúdo foi publicado originalmente em 5 de janeiro de 2026. NASHVILLE, Tenn. (Jan. 5, 2026 ) – Os EUA O Exército do Corpo de Engenheiros Nashville District anuncia que o Escritório de Gestão de Recursos do Old Hickory Lake está realizando duas oficinas públicas para a atualização do plano de gestão da costa. As oficinas públicas são 6 para 8 p.m. CST, terça-feira, janeiro. 13, 2026, no Mt. Juliet Escola Média.

Tecnologiahá 44 dias

Hernandez Escobar ganha o prêmio de Excelência Militar no Comando de Treinamento de Recruta

Este conteúdo foi publicado originalmente em 28 de janeiro de 2026. GRANDOS LAQUES (NNS) – O aviador Henrry Hernandez Escobar se formou como o maior Sailor do Comando de Treinamento de Recruta (RTC) dos Grandes Lagos, ganhando o Prêmio de Excelência Militar (MEA) Jan. 29, 2026. Hernandez Escobar, 23, de Wallingford, Connecticut, disse que receber a maior honra de recruta da Marinha foi surrealista e.

Tecnologiahá 44 dias

G 6 visita destaca a modernização do NETCOM e as prioridades defensivas

Este conteúdo foi publicado originalmente em 5 de fevereiro de 2026. FORT HUACHUCA, AZ. — Tenente. Gên. Jeth B. Rey, Chefe de Gabinete Adjunto, G- 6, visitado o Quartel- Membro do Comando de Tecnologia Empresarial da Rede do Exército dos Estados Unidos (NETCOM) para uma revisão abrangente da postura global do NETCOM. NETCOM Comando Geral, Maj. Gên. Jacqueline D. McPhail delineou a missão do NETCOM Õs para servir.

Tecnologiahá 44 dias

NUWC Division Newport discute a construção de parcerias com funcionários do comércio RI, representantes da indústria

Este conteúdo foi publicado originalmente em 9 de fevereiro de 2026. NEWPORT, R.I. – Como a divisão do Centro de Guerra Submarina Naval (NUWC) Newport procura expandir a sua visão estratégica do Mestro dos Mares em Todas as Profundidades, a colaboração com parceiros da indústria será vital para o sucesso. Para isso, o comando hospedou o Secretário de Comércio do Rhode Island Stefan Pryor para discussões e visitas no.

Tecnologiahá 44 dias

374 CS completa o Relais Samurai

Este conteúdo foi publicado originalmente em 12 de fevereiro de 2026. YOKOTA AIR BASE, Japão-EUA Aviadores da Força Aérea do 374 o Esquadrão de Comunicações terminou recentemente a terceira iteração do Relais Samurai em fevereiro 6 th, 2026. O Relais Samurai é um 374 Exercício CS projetado para fornecer à sua equipe de comunicação expedicionária o treinamento de mãos a obra necessário para configurar capacidades de.

Tecnologiahá 44 dias

Sistemas de aeronaves sem tripulação em primeira pessoa: Sensor para o fabricante de decisões

Este conteúdo foi publicado originalmente em 24 de fevereiro de 2026. Fort Stewart, Ga. — Os EUA Exército 3 rd Divisão de Infantaria ( 3 rd ID) está revolucionando como as forças terrestres empregam sistemas de aeronaves não tripuladas (UAS) através de operadores especializados do UAS com 6 o Esquadrão ( 6 a quadrada.), 8 o Regimento de Cavalaria ( 8 O Cav. Regt.), 2 e Equipe de Combate de Brigadas Armadas ( 2 nd.

Tecnologiahá 44 dias

Soldados enfrentam o teste final da habilidade de guerreiro, o conjunto 9 o MSC e 311 a melhor competição de esquadrão do SCT

Este conteúdo foi publicado originalmente em 10 de março de 2026. Soldados do 9 o Comando de Suporte à Missão (MSC) e o 311 o Teatro de Comando de Sinal (SCT) colocou as suas habilidades de guerreiros à prova na semana passada. Durante a competição do melhor esquadrão hospedado pelo 9 o MSC e 311 o SCT de março 1 para março 6, um total de 25 Soldados de cinco esquadrões diferentes enfrentaram tarefas desafiadoras.

Tecnologiahá 44 dias

Sargento do Personal. Jarrett Newland, 780 a Brigada de Inteligência Militar (Ciber) 2026 Melhor Competição de Esquadrões

Este conteúdo foi publicado originalmente em 18 de março de 2026. Sargento do Personal. Jarrett Newland, EUA SKETCH RAPIDO DO Exército: Posição do serviço: 35 P, Analista de Idiomas (LA) Organização: Detalhamento do Quartel General e do Quartel General, Elemento de Suporte Operacional, Pretorianos, 780 a Brigada de Inteligência Militar (Cyber), Fort George G. Meade, Maryland Devito: Semper Ubique em Pugna їEm todo.

Tecnologiahá 44 dias

De oficina para vias de água: a inovação marinha redefiniu a greve naval

Este conteúdo foi publicado originalmente em 31 de março de 2026. CAMP HANSEN, Okinawa, Japão – Em uma exibição inovadora de inovação, EUA. Marinhas do III Grupo de Treinamento de Operações Expedicionárias e operadores da Guerra Especial Naval executaram o primeiro ataque de drones de fogo vivo do Corpo Naval contra uma nave de superfície marítima de uma nave de superfície de guerra especial Naval. O alvo? Um navio.

Tecnologiahá 44 dias

EOD Marines conduzem demonstração tecnológica na base do corpo marinho Havaí

Este conteúdo foi publicado originalmente em 31 de março de 2026. MARINE CORPS BASE HAWAII — Eliminação de Ordem Explosiva (EOD) Marinhas com 3 rd Batalhão Logístico Litoral (LLB), 3 rd Regimento Litoral Marinho (MLR), 3 rd Marine Division, conduziu uma demonstração tecnológica EOD na Base do Corpo Marinho Hawai Ìi (MCBH), Março 13, 2026. O MCBH convidou engenheiros do Centro de Guerra de Informações Nacionais.

Tecnologiahá 44 dias

Prêmios do Corpo de Engenheiros $ 6.9 Contrato M para modernizar o bloqueio Black Rock com cabeças de varejo de polimeres reforçados com fibra

Este conteúdo foi publicado originalmente em 23 de abril de 2026. Nova tecnologia está a caminho para o mais do que 110 -Bloqueio Black Rock, com $ 6.9 contrato de milhões concedido a Basalt International, Inc., com sede no Maine, em abril 10 para o projeto completo e a fabricação de mamparas de polimeres reforçadas com fibras novas. Os mamparos são parte do mais do que $ 65 milhões de atualizações durante a última.

Tecnologiahá 44 dias

Engenheiros construíram para o futuro enquanto honram o passado na Aliança Centenária 2026

Este conteúdo foi publicado originalmente em 2 de maio de 2026. Engenheiros Construem o Futuro Honrando o Passado na Aliança Centenária 2026 História por Sgt. 1 St Classe Barbara Pendl Ethan Allen Firing Range, Vt. — Marcando um século de treinamento e inovação militar, os líderes da Guarda Nacional do Exército de Vermont e Ethan Allen Firing Range, dirigiram um ambicioso esforço para misturar história, modernização.

Tecnologiahá 44 dias

Fortalecimento da disponibilidade de informações do Exército com convergência estratégica

Este conteúdo foi publicado originalmente em 11 de maio de 2026. Por Tyler Edmondson, USAISEC Como parte do Comando de Comunicações-Electrônicas, os EUA. O Comando de Engenharia de Sistemas de Informação do Exército suporta agressivamente a Transformação Contínua do Exército através de outro alinhamento estratégico de capacidades e recursos. USAISEC.A aquisição recente do Centro de Distribuição de Impressão e Mídia.

TecnologiaPerfil

O astronauta da NASA Jonny Kim mostra o hardware de experimento de desencriptação do DNA da Voyager

Este conteúdo foi publicado originalmente em 26 de setembro de 2025. iss 073 e 0815503 (Sete. 26, 2025 ) --- Astronauta da NASA e Expedição 73 O engenheiro de vôo Jonny Kim mostra hardware de pesquisa do experimento de decifração de DNA da Voyager que ocorre no módulo Harmony da Estação Espacial Internacional. A investigação biotecnológica explora o uso do DNA como meio para armazenar e encriptar dados digitais.

TecnologiaPerfil

X-. 59 Chega na NASA Armstrong após o primeiro voo

Este conteúdo foi publicado originalmente em 28 de outubro de 2025. O X- 59 Aviões de pesquisa supersônica silenciosa chegam ao Centro de Pesquisa de Voo da NASA, em Edwards, Califórnia, após o primeiro voo terça-feira, outubro. 28, 2025. As equipes terrestres realizam verificações finais na aeronave em sua nova casa para operações de voo. Em seguida, a aeronave passará por manutenção agendada seguida de uma série.

TecnologiaPerfil

NASA Ìs X- 59 Voa pela primeira vez

Este conteúdo foi publicado originalmente em 28 de outubro de 2025. NASA Ìs X- 59 aviões de pesquisa supersônicos silenciosos voam acima de Palmdale e Edwards, Califórnia, durante o seu primeiro voo terça- feira, outubro. 28, 2025. A aeronave está direcionada para o Centro de Pesquisa de Voo da NASAŞs Armstrong em Edwards, onde irá começar os testes de voo para a missão NASAŞs Quesst, que visa demonstrar voo.

TecnologiaPerfil

NASA Ìs X- 59 Durante o teste de execução do motor no Amanhecer

Este conteúdo foi publicado originalmente em 12 de março de 2026. NASA Ìs X- 59 A aeronave de pesquisa supersônica silenciosa está na rampa durante os testes de execução do motor na quinta-feira, março 12, 2026, no Centro de Pesquisa de Vôo da NASA, em Edwards, Califórnia. As rodadas do motor são um dos testes finais antes da aeronave estar pronta para o seu segundo voo. Os dados coletados da aeronave durante os.

TecnologiaPerfil

NASA Langley expõe os alunos aos campos de carreira técnica aeroespacial

Este conteúdo foi publicado originalmente em 29 de abril de 2026. Os alunos aprendem sobre a aeronave modelo de pesquisa e as naves espaciais construídas na Seção de Desenvolvimento de Modelos e Compostos Aeroespaciais durante uma visita ao Centro de Pesquisas Langley da NASA, quarta-feira, abril 29, 2026. Crédito de fotos (NASA/ Ryan H. Colina)

TecnologiaPerfil

NASA no AirVenture 2026

Este conteúdo foi publicado originalmente em 26 de julho de 2026. Piloto de teste da NASA Jim їClueї Menos e piloto de pesquisa da NASA Carrie Worth estão em frente a um F/ A- 18 Hornet com livreia patriótica especial celebrando a América 250, incluindo fuselagens estrelas cobertas azul e branco marinha e asas listradas vermelhas e brancas no 2026 Experimental AirVenture Air Association (EAA) em Oshkosh, Wisconsin.

TecnologiaPerfil

Astronautas da NASA Jessica Meir e Chris Williams preparam seus trajes espaciais dentro da câmara de ar Quest

Este conteúdo foi publicado originalmente em 29 de junho de 2026. iss 074 e 0777362 (Junho) 29, 2026 ) --- Astronautas da NASA Jessica Meir e Chris Williams, ambas Expedição 74 engenheiros de voo, preparem seus trajes espaciais dentro da câmara de ar da Estação Espacial Internacional. No dia seguinte, Meir e Williams usaram os ternos e saíram da Quest para conduzir um "sete horas" e "sete horas". 20 ‐ Passo espacial.

Tecnologiahá 44 dias

Tony StarkÕs J.A.R.V.I.S., Conheça Amelia, Estaleiro naval Norfolk

Este conteúdo foi publicado originalmente em 2 de junho de 2026. Nos filmes de blockbuster Marvel Comics, o bilionário Tony Stark não perde seu tempo executando verificações diagnósticas básicas, resolvindo erros de rede, ou recolocando suas próprias senhas. Ele pede ao seu assistente de inteligência artificial, J.A.R.V.I.S., que maneje as tarefas digitais de rotina para que ele possa focar sua energia na construção.

Tecnologiahá 44 dias

UWDC detém a entrega da cerimônia de comando

Este conteúdo foi publicado originalmente em 5 de junho de 2026. GROTON, Conn. – Contra- Adm. John Stafford abandonou o comando do Centro de Desenvolvimento de Lutas contra a Guerra Submarina (UWDC) durante uma cerimônia no Museu da Força Submarina hoje. Vice- Adm. Rick Seif, comandante das Forças Submarinas Atlânticas, presidiu o evento. Após a renúncia, o Comandante Adjunto da UWDC Dennis Boyer assumiu o comando.

Tecnologiahá 44 dias

Ninguém supera uma coordenada de oito digits - 1889 o RSG lidera da frente... e através do bosque

Este conteúdo foi publicado originalmente em 12 de junho de 2026. Cada soldado esteve em um curso de navegação terrestre em algum momento da sua carreira e entende o desafio de se mover por terrenos ásperos com nada mais do que um mapa, bússola e protrator em busca de um único ponto elusivo. Agora faça à noite. É exatamente isso que os soldados e líderes do 1889 o Grupo de Suporte Regional fez esta semana em Cherry.

Imagem relacionada à notícia: Acelerando o OIB: AMC e TACOM Gráfico do Futuro no RIA-JMTC
Tecnologiahá 44 dias

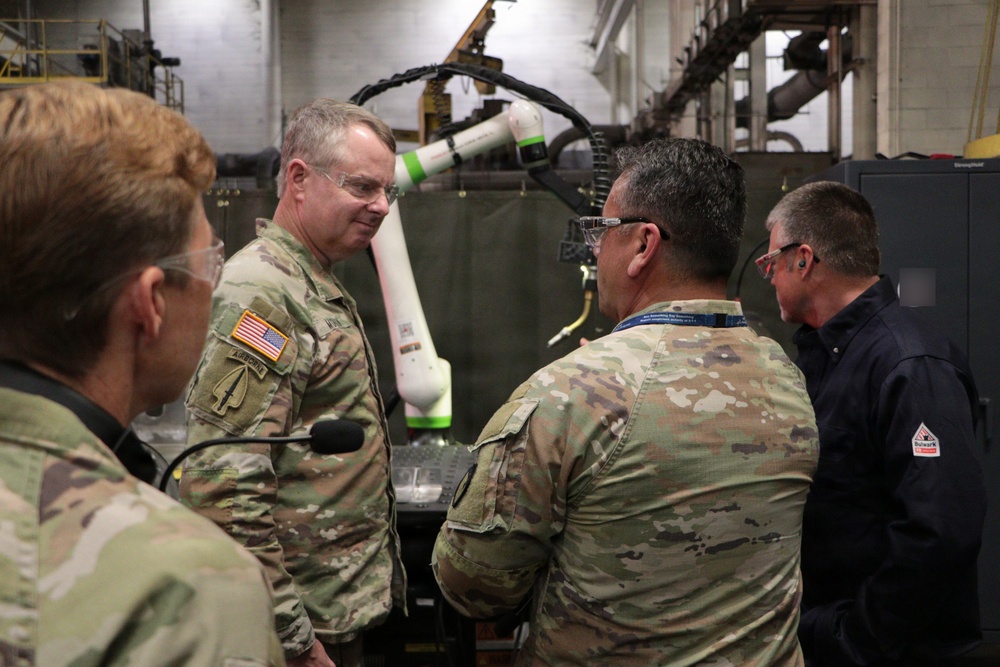
Acelerando o OIB: AMC e TACOM Gráfico do Futuro no RIA-JMTC

Este conteúdo foi publicado originalmente em 12 de junho de 2026. Acelerando o OIB: AMC e TACOM Cartografia o futuro no RIA- JMTC Por Keri Soliz - Rock Island Arsenal – Rock Island Arsenal- Joint Manufacturing and Technology Center ROCK ISLANDA, Ill. – O Rock Island Arsenal – Joint Manufacturing and Technology Center (RIA- JMTC) hospedou o Comando do Material do Exército Comando Geral Lt. Gên. Christopher Mohan e.

Tecnologiahá 44 dias

CNO informou sobre as operações dos estaleiros durante sua visita de comando ao PSNS & FMI

Este conteúdo foi publicado originalmente em 17 de junho de 2026. Chefe de Operações Navales Adm. Daryl Caudle e Mestre Chefe Suboficial da Marinha John J. Perryman visitou o estaleiro naval Puget Sound e a instalação de manutenção intermédia, em junho 3, como parte da sua visita à região do Pacífico Noroeste. Enquanto no PSNS & FMI, a equipe discutiu vários projetos e iniciativas principais, incluindo melhorias de.

Tecnologiahá 44 dias

Os compradores do USAG Ansbach geram $ 492 K para comunidade, ganhar o Prêmio Global de Exchange

Este conteúdo foi publicado originalmente em 28 de junho de 2026. ANSBACH, Alemanha – Compras no Serviço de Exchange do Exército e da Força Aérea continua a fazer uma diferença tangível para a comunidade de USAG Ansbach. Em 2025, USAG Ansbach compradores geraram um impressionante $ 492,000 em dividendos. Estes fundos são diretamente reinvestidos na comunidade militar para apoiar programas críticos de Qualidade de.

Tecnologiahá 44 dias

O escritório do projeto HAWK coordena atualizações globais de defesa aérea no 31 revisão anual

Este conteúdo foi publicado originalmente em 30 de junho de 2026. Os EUA A Direção do Sistema de Mísseis não-Standard da Direção de Gestão de Assistência à Segurança do Comando de Missiles e Aviação do Exército conduziu a 31 st HAWK Fair Compartilhar Revisão de Operações de Sustentamento em Niagara Falls, Nova York, Junho 8 - 12. A revisão anual foi organizada pelo Escritório do Projeto HAWK. Representantes de.

Tecnologiahá 44 dias

SEAC: Parcerias globais da Guarda, as pessoas são chave para a prontidão para o futuro

Este conteúdo foi publicado originalmente em 31 de julho de 2026. DAYTONA BEACH, Fla. (Julho) 31, 2026 ) — O militar dos EUA mais alto membro do serviço alistado se dirigiu aos Guardas Nacionais numa conferência anual da Guarda Nacional alistada em Daytona Beach, Flórida, Julho 31, 2026. Conselheiro Sênior do Presidente (SEAC) David L. O Isom enfatizou como as parcerias globais de longo prazo da Guarda lhe dão uma.

Tecnologiahá 44 dias

O comandante do AMC visita o JB MDL, impulsiona a prontidão, as prioridades de modernização

Este conteúdo foi publicado originalmente em 11 de agosto de 2026. BASE CONJUNTA MCGUIRE- DIX- LAKEHURST, N.J. – Aviadores e liderança em toda a base conjunta McGuire- Dix- Lakehurst hospedado nos EUA. Força Aérea Tenente. Gên. Daniel Tulley, comandante do Comando de Mobilidade Aérea, e Chefe Mestre Sgt. Raun Howell, chefe de comando da AMC, durante uma visita à base, ago. 11, 2026. Bem-vindo pelo Col. Michael.

Tecnologiahá 44 dias

Dia de Análise de Dados AMCOM coloca as ferramentas de AI nas mãos da força de trabalho

Este conteúdo foi publicado originalmente em 17 de agosto de 2026. Os EUA Exército de Aviação e Comando de Mísseis Escritório de Transformação de Negócios hospedado Dia de Análise de Dados Aug. 12, fornecendo treinamento de mão- em mãos dos funcionários em inteligência artificial e ferramentas de análise de dados projetadas para melhorar a eficiência e a tomada de decisões em todo o comando. Mais do que 440.

Tecnologiahá 44 dias

203 o batalhão MI constrói a disponibilidade TECHINT na greve do Norte

Este conteúdo foi publicado originalmente em 9 de agosto de 2026. CAMP GRYLING, Mich. — Soldados atribuídos ao 203 o Batalhão de Inteligência Militar está treinando para converter material inimigo capturado em inteligência utilizável durante o ataque do Norte 26 - 2, Agosto 3 - 15, no acampamento Grayling, Michigan. Operando um centro de exploração de material capturado, ou CMEC, o batalhão reúne, protege, cataloga.

Tecnologiahá 44 dias

O Cyber Airman serve a comunidade local lutando contra o fogo do pequeno gigante

Este conteúdo foi publicado originalmente em 21 de agosto de 2026. Câmbio 100 Os membros da Guarda Nacional de Washington chegaram ao acampamento base Little Giant Fire em Plain, WA, em agosto 2. Quando eles chegaram, o fogo estava por aí 27 k acres e 0% contido. No final das duas primeiras semanas da Guarda Nacional de Washington, o fogo acabou 129 k acres e 10% contido. Catorze membros do 194 a ala foi ativada.

Imagem relacionada à notícia: Em conversa com o poeta e contador de histórias do Quênia Njeri Wangari
Tecnologiahá 45 dias

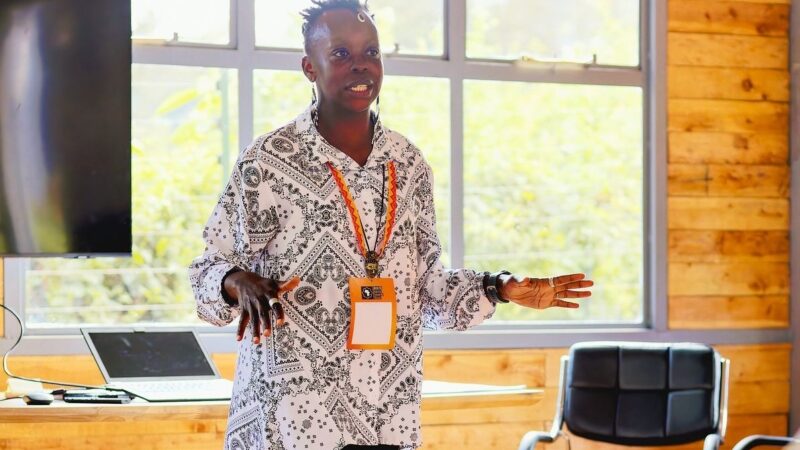
Em conversa com o poeta e contador de histórias do Quênia Njeri Wangari

Este conteúdo foi publicado originalmente em 22 de dezembro de 2024. Njeri Wnagari falando no Mozfest Kenya 2023 na vigilância em massa – Imagem usada com sua permissão O poeta queniano Njeri Wangari escreve e executa poesia, bem como ser escritor e contador de histórias, tanto online como em impressão. Ela é uma autora Global Voices desde então 2008. Nós conversamos primeiro sobre a vida dela e tempos sentados no.

Imagem relacionada à notícia: Verdade amarga da AI: também tem viés
Tecnologiahá 45 dias

Verdade amarga da AI: também tem viés

Este conteúdo foi publicado originalmente em 3 de abril de 2025. Ilustração por Técnica Táctica, com elementos visuais de Yirorgos Bagakis e Alessandro Cripsta. Usado com permissão. Este artigo foi escrito pela Safa Ghnaim em colaboração com o Goethe-Institut Brasil e originalmente publicado no DataDetoxKit.org. Uma versão editada é republicada pela Global Voices sob um acordo de parceria. Embora pareça uma.

Imagem relacionada à notícia: Na África, a igualdade de gênero na esfera digital é essencial para um desenvolvimento justo e sustentável
Tecnologiahá 45 dias

Na África, a igualdade de gênero na esfera digital é essencial para um desenvolvimento justo e sustentável

Este conteúdo foi publicado originalmente em 27 de julho de 2025. Mulheres no Centro Africano de Excelência em Energia e Desenvolvimento Sustentável (no Colégio de Ciência e Tecnologia da Universidade de Ruanda). Imagem do Flickr CC BY-NC-ND 2.0 Na África e além disso, as sociedades estão experimentando uma rápida transformação digital que não está sem riscos. A vulnerabilidade dos cidadãos aos ataques cibernéticos.

Imagem relacionada à notícia: Africa Policy and Advocacy Manager Naro Omo Osagie explica a ameaça que se aproxima das políticas anti-criptação
Tecnologiahá 45 dias

Africa Policy and Advocacy Manager Naro Omo Osagie explica a ameaça que se aproxima das políticas anti-criptação

Este conteúdo foi publicado originalmente em 14 de outubro de 2025. Naro Omo- Osagie, Gerente de Políticas e Advocacias da África no Access Now. Foto de Jean Sovon. Usado com permissão A proteção da privacidade online dos cidadãos é frequentemente interligada com questões de segurança nacional na África. Uma solução que pode ajudar a contornar ameaças digitais é a criptografia, onde dados legíveis são traduzidos.

Imagem relacionada à notícia: Para que a IA funcione para nós, ela terá que parar de fingir ser nós
Tecnologiahá 45 dias

Para que a IA funcione para nós, ela terá que parar de fingir ser nós

Este conteúdo foi publicado originalmente em 22 de abril de 2026. Imagem de Sabeen Yameen para APC, usada com permissão. Por Hija Kamran Este artigo faz parte da série.Don.n perguntar IA, perguntar a um par,. uma colaboração entre Global Voices, a Associação para Comunicações Progressivas, e GenderIT. A série tem como objetivo reenfatizar a importância da partilha de conhecimentos entre as pessoas, como tem sido.

Tecnologiahá 45 dias

Atividades de coleta de informações da agência: Coleção proposta; Pedido de Comentário

Os Centros para Serviços Medicare e Medicaid (CMS) estão anunciando uma oportunidade para o público comentar sobre a intenção do CMS de coletar informações do público. Sob a Lei de Redução de Papel 1995 (PRA), as agências federais são obrigadas a publicar aviso no Registo Federal sobre cada coleta de informações proposta (incluindo cada extensão ou reinstalação de uma coleta de informações existente) e a permitir 60.

Tecnologiahá 45 dias

CVE-2026-40316: OWASP BLT é uma plataforma de teste de QA e divulgação de vulnerabilidade que…

Este conteúdo foi publicado originalmente em 15 de abril de 2026. OWASP BLT é uma plataforma de teste de QA e divulgação de vulnerabilidade que abrange sites, aplicativos, repositórios git e muito mais. versões anteriores 2.1.1 contenha uma vulnerabilidade RCE no fluxo de trabalho. github/workflows/regenerate-migrations.yml. O fluxo de trabalho usa o gatilho pux_request_ target para executar com permissões de.

Tecnologiahá 45 dias

CVE-2026-22617: O Protetor Inteligente de Alimentação (IPP) do Eaton usa uma configuração de…

Este conteúdo foi publicado originalmente em 16 de abril de 2026. O Protetor Inteligente de Alimentação (IPP) do Eaton usa uma configuração de cookie insegura, que pode permitir que um atacante baseado em rede intercepte o cookie e o explore através de um ataque man- in- the-middle. Este problema de segurança foi corrigido na versão mais recente do software IPP do Eaton, que está disponível no centro de download do.

Tecnologiahá 45 dias

CVE-2026-4160: O plug- in do compilador de formulários fluentes – formulários de contato…

Este conteúdo foi publicado originalmente em 16 de abril de 2026. O plug- in do compilador de formulários fluentes – formulários de contato personalizáveis, pesquisa, quiz e conversacional para WordPress é vulnerável a referência direta de objetos inseguros através do parâmetro 'submission_id' nas versões até, e incluindo, 6.1.21. Isto se deve à falta de validação da autorização e da propriedade em uma chave.

Tecnologiahá 45 dias

CVE-2026-33083: DataEase é uma plataforma de visualização e análise de dados de código aberto

Este conteúdo foi publicado originalmente em 16 de abril de 2026. DataEase é uma plataforma de visualização e análise de dados de código aberto. Versão 2.10.20 e abaixo contêm uma vulnerabilidade de injeção SQL no parâmetro OrderDirection usado em endpoints relacionados com conjuntos de dados incluindo /de 2 api/ datasetData/ enumValueDs e /de 2 api/ datasetTree/ exportDataset. A Ordem 2 A classe SQLObj atribui.

Tecnologiahá 45 dias

CVE-2026-40263: Nota O marcador é um aplicativo de tomada de notas de código aberto

Este conteúdo foi publicado originalmente em 17 de abril de 2026. Nota O marcador é um aplicativo de tomada de notas de código aberto. Em versões 0.19.1 e anteriormente, o endpoint de login realiza verificação de senha bcrypt somente quando o nome de usuário fornecido existe, retornando imediatamente para nomes de usuário inexistentes. Esta discrepância de tempo permite que atacantes não autenticados enumeram nomes.

Tecnologiahá 45 dias

CVE-2026-40002: Mágica Vermelha 11 Pro (NX) 809 J) contém uma vulnerabilidade que permite que…

Este conteúdo foi publicado originalmente em 17 de abril de 2026. Mágica Vermelha 11 Pro (NX) 809 J) contém uma vulnerabilidade que permite que aplicativos não privilegiados ativam operações sensíveis. A vulnerabilidade deriva da falta de validação para aplicativos que acessem a interface de serviço. Explotando esta vulnerabilidade, um atacante pode escrever arquivos em partições específicas e definir propriedades.

Tecnologiahá 45 dias

CVE-2026-34232: Firebird é um sistema de gerenciamento de banco de dados relacional de código…

Este conteúdo foi publicado originalmente em 17 de abril de 2026. Firebird é um sistema de gerenciamento de banco de dados relacional de código aberto. Em versões anteriores ao 5.0.4, 4.0.7 e 3.0.14, a função xdr_status_vector() não manipula o tipo isc_arg_ cstring ao decodificar um pacote op_response, causando um crash no servidor quando um é encontrado no vetor de estado. Um atacante não autêntico pode explorar.

Tecnologiahá 45 dias

CVE-2026-29013: libcoap contém vulnerabilidades de leitura fora de limites no apêndice B do…

Este conteúdo foi publicado originalmente em 17 de abril de 2026. libcoap contém vulnerabilidades de leitura fora de limites no apêndice B do OSCORE. 2 O gerenciamento do CBOR desenrolar onde get_byte_inc() no src/oscore/oscore_cbor.c depende apenas de assert() para a verificação dos limites, que é removido nas compilações de lançamento compiladas com o NDEBUG. Os atacantes podem enviar pedidos de CoAP criados com.

Tecnologiahá 45 dias

CVE-2026-40346: A NocoBase é uma plataforma sem código/baixo código alimentada por AI para…

Este conteúdo foi publicado originalmente em 18 de abril de 2026. A NocoBase é uma plataforma sem código/baixo código alimentada por AI para construir aplicativos empresariais e soluções empresariais. Antes da versão 2.0.37, o plug- in de solicitação HTTP do fluxo de trabalho da NocoBase e o plug- in de ação de solicitação personalizada fazem pedidos HTTP do lado do servidor para URLs fornecidos pelo usuário sem.

Tecnologiahá 45 dias

CVE-2026-25917: Os autores dag, que normalmente não devem ser capazes de executar código no…

Este conteúdo foi publicado originalmente em 18 de abril de 2026. Os autores dag, que normalmente não devem ser capazes de executar código no contexto do servidor web, poderiam criar carga útil do XCom, fazendo com que o servidor web executasse código arbitrário. Como os autores do Dag já são altamente confiáveis, a gravidade deste problema é Baixa. Os usuários são recomendados para atualizar para o fluxo aéreo do.

Tecnologiahá 45 dias

CVE-2026-6580: Uma vulnerabilidade de segurança foi detectada no liangliangy DjangoBlog até…

Este conteúdo foi publicado originalmente em 19 de abril de 2026. Uma vulnerabilidade de segurança foi detectada no liangliangy DjangoBlog até 2.1.0.0. Afetado é uma função desconhecida do arquivo próprio trilhas/views.py do componente Amap API Call Handler. Tal manipulação da chave de argumento leva ao uso da chave criptográfica codificada com hard. O ataque pode ser lançado remotamente. A exploração foi divulgada.

Tecnologiahá 45 dias

CVE-2026-6598: Uma vulnerabilidade de segurança foi detectada no langflow-ai langflow até 1.8.3

Este conteúdo foi publicado originalmente em 20 de abril de 2026. Uma vulnerabilidade de segurança foi detectada no langflow-ai langflow até 1.8.3. O elemento afetado é a função create_project/encrypt_auth_sets do arquivo src/backend/base/Langflow/api/v 1 /projects.py do componente Criação do Projeto Endpoint. Tal manipulação do argumento auth_settings leva ao armazenamento de texto claro em um arquivo ou no disco.

Tecnologiahá 45 dias

CVE-2026-6619: Uma vulnerabilidade foi encontrada no langgenius dify até 1.13.3

Este conteúdo foi publicado originalmente em 20 de abril de 2026. Uma vulnerabilidade foi encontrada no langgenius dify até 1.13.3. Impactada é a função abertaInNewTab do arquivo web/app/components/base/image-uploader/image-preview.tsx do componente ImagePreview. A manipulação do nome do arquivo do argumento leva a cruzar o script do site. O ataque pode ser iniciado remotamente. A exploração foi divulgada ao público.

Tecnologiahá 45 dias

CVE-2026-6369: Uma vulnerabilidade de controle de acesso inadequada no cliente de snap…

Este conteúdo foi publicado originalmente em 20 de abril de 2026. Uma vulnerabilidade de controle de acesso inadequada no cliente de snap canônico-livepatch antes da versão 10.15.0 permite que um usuário local desprivilegiado obtenha um token de autenticação de nível raiz sensível, enviando um pedido não autenticado para o socket de domínio do livepatchd.sock Unix. Esta vulnerabilidade é explorável nos sistemas onde.

Tecnologiahá 45 dias

CVE-2026-40098: O Suporte a longo prazo (LTS) do Magento é um projeto não oficial…

Este conteúdo foi publicado originalmente em 20 de abril de 2026. O Suporte a longo prazo (LTS) do Magento é um projeto não oficial, dirigido pela comunidade, que oferece uma alternativa à plataforma de comércio eletrónico da Magento Community Edition com um alto nível de compatibilidade para trás. Antes da versão 20.17.0, o objetivo de adição ao cart da lista de desejos compartilhado autoriza o acesso com um `.

Tecnologiahá 45 dias

CVE-2026-32604: Spinnaker é uma plataforma de entrega contínua multi- nuvem de código aberto

Este conteúdo foi publicado originalmente em 20 de abril de 2026. Spinnaker é uma plataforma de entrega contínua multi- nuvem de código aberto. Em versões anteriores ao 2026.1.0, 2026.0.1, 2025.4.2, e 2025.3.2, um ator ruim pode executar comandos arbitrários muito simplesmente nas cápsulas do driver de nuvem. Isto pode expor credenciais, remover arquivos ou injetar recursos facilmente. Versão 2026.1.0, 2026.0.1.

Tecnologiahá 45 dias

CVE-2026-41301: Versão OpenClaw 2026.3.22 antes 2026.3.31 conter uma vulnerabilidade de…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Versão OpenClaw 2026.3.22 antes 2026.3.31 conter uma vulnerabilidade de verificação de contornância de assinatura no caminho de entrada do Nostr DM que permite que os desafios de pareamento sejam emitidos antes da validação da assinatura do evento. Um atacante remoto não autenticado pode enviar mensagens diretas forjadas para criar entradas de.

Tecnologiahá 45 dias

CVE-2026-6703: O plug-in Bloques Responsivos – Construtor de Páginas para Bloques & Padrões…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. O plug-in Bloques Responsivos – Construtor de Páginas para Bloques & Padrões para WordPress é vulnerável ao acesso não autorizado em todas as versões até, e incluindo, 2.2.1. Isto é devido ao plug- in não verificar corretamente que um usuário está autorizado a executar uma ação. Isto torna possível para os atacantes autenticados, com acesso ao nível.

Tecnologiahá 45 dias

CVE-2026-21571: Esta vulnerabilidade de injeção do comando do OS da gravidade crítica foi…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Esta vulnerabilidade de injeção do comando do OS da gravidade crítica foi introduzida nas versões 9.6.0, 10.0.0, 10.1.0, 10.2.0, 11.0.0, 11.1.0, 12.0.0, e 12.1.0 do Centro de Dados de Bamboo. Esta vulnerabilidade RCE (Execução de código remoto), com uma pontuação CVSS de 9.4 e um Vetor CVSS do CVSS: 4.0 /AV:N/AC:L/ AT:N/ PR:L/ UI:N/ VC:H/ VI:H/VA:H/.

Tecnologiahá 45 dias

CVE-2026-40591: FreeScout é uma secretária de ajuda auto- alojada e uma caixa de correio…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. FreeScout é uma secretária de ajuda auto- alojada e uma caixa de correio compartilhada. Antes da versão 1.8.214, o fluxo de criação de conversação por telefone aceita os valores `client_id`, `name`, `to_email` e `telefone' controlados pelo atacante e resolve o cliente alvo na infraestrutura sem impor a visibilidade do cliente com rótulo de caixa de.

Tecnologiahá 45 dias

CVE-2026-6745: Uma vulnerabilidade foi determinada em Bagisto até 2.3.15

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Uma vulnerabilidade foi determinada em Bagisto até 2.3.15. Afetado por esta vulnerabilidade é uma funcionalidade desconhecida do componente Custom Scripts Handler. Esta manipulação causa roteiros cruzados do site. É possível a exploração remota do ataque. A exploração foi divulgada publicamente e pode ser usada. O fornecedor foi contatado cedo sobre.

Tecnologiahá 45 dias

CVE-2026-22001: Vulnerabilidade no produto MySQL Server do Oracle MySQL (componente: Servidor…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Vulnerabilidade no produto MySQL Server do Oracle MySQL (componente: Servidor: Esquema de Informação). As versões suportadas que são afetadas são 8.0.0 - 8.0.45, 8.4.0 - 8.4.8 e 9.0.0 - 9.6.0. A vulnerabilidade facilmente explorável permite que o atacante de alto privilégio com acesso à rede através de múltiplos protocolos comprometa o servidor MySQL.

Tecnologiahá 45 dias

CVE-2026-34290: Vulnerabilidade no produto de conector Oracle Identity Manager do Oracle Fusion…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Vulnerabilidade no produto de conector Oracle Identity Manager do Oracle Fusion Middleware (componente: Core). A versão suportada que é afetada é 12.2.1.4.0. A vulnerabilidade facilmente explorável permite que o atacante não autêntico com acesso à rede via TCP comprometa o Conector Oracle Identity Manager. Os ataques bem sucedidos desta.

Tecnologiahá 45 dias

CVE-2026-35241: Vulnerabilidade no produto PeopleSoft Enterprise CS Student Records do Oracle…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. Vulnerabilidade no produto PeopleSoft Enterprise CS Student Records do Oracle PeopleSoft (componente: rastreamento de pesquisa). A versão suportada que é afetada é 9.2. A vulnerabilidade facilmente explorável permite que o atacante de baixo privilégio com acesso à rede via HTTP comprometa os registros do estudante do PeopleSoft Enterprise CS. Os.

Tecnologiahá 45 dias

CVE-2026-40942: O Framework de Compartilhamento de Dados (DSF) implementa um motor de processo…

Este conteúdo foi publicado originalmente em 21 de abril de 2026. O Framework de Compartilhamento de Dados (DSF) implementa um motor de processo distribuído baseado no BPMN 2.0 e FHIR R 4 padrões. Antes de 2.1.0, Os caches de documentos do OIDC JWKS e Metadata usaram uma comparação de tempo invertido (isBefore em vez de isAfter), fazendo com que o cache nunca retornasse os valores de cache. Cada pedido entrante.

Tecnologiahá 45 dias

CVE-2026-41059: OAuth 2 Proxy é um proxy inverso que fornece autenticação usando OAuth 2…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. OAuth 2 Proxy é um proxy inverso que fornece autenticação usando OAuth 2 provedores. Versão 7.5.0 através 7.15.1 ter um bypass de autenticação dependente da configuração. As implantações são afetadas quando todos os seguintes são verdadeiros: Uso de `skip_auth_routes` ou o legado `skip_auth_regex`; uso de padrões que podem ser ampliados por sufixos.

Tecnologiahá 45 dias

CVE-2026-22754: Vulnerabilidade na segurança Spring Spring

Este conteúdo foi publicado originalmente em 22 de abril de 2026. Vulnerabilidade na segurança Spring Spring. Se um aplicativo usar para definir o caminho de servlet para computar um matcher de path, então o caminho de servlet não está incluído e as regras de autorização relacionadas não são exercidas. Isto pode levar a um bypass de autorização. Este problema afeta a Segurança da Primavera: a partir de 7.0.0 através.

Tecnologiahá 45 dias

CVE-2026-4090: O plugin Carrinho de Pesquisa para WordPress é vulnerável a falsificação de…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. O plugin Carrinho de Pesquisa para WordPress é vulnerável a falsificação de solicitação cruzada de sites em todas as versões até, e incluindo, 3.4.2. Isto se deve à falta de verificação de nonce na função rd_ic_settings_page ao processar as configurações de submissões. Isto torna possível que os atacantes não autenticados atualizem as configurações do.

Tecnologiahá 45 dias

CVE-2026-6846: Uma falha foi encontrada em binutils

Este conteúdo foi publicado originalmente em 22 de abril de 2026. Uma falha foi encontrada em binutils. Existe uma vulnerabilidade de sobrefluxo de um montão ao processar um arquivo de objeto XCOFF (Extended Common Object File Format) especialmente criado durante a ligação. Um atacante local pode enganar um usuário para processar este arquivo malicioso, o que pode levar a execução arbitrária de código, permitindo.

Tecnologiahá 45 dias

CVE-2026-31446: No kernel Linux, a seguinte vulnerabilidade foi resolvida: ext 4: corrigir o…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: ext 4: corrigir o uso-após-livre no update_super_work quando correndo com umount Commit b 98535 d 09179 ("ext 4: corrigir o bug_on no inicial_this_handle durante o sistema de arquivos umount") movido ext 4 _unregister_sysfs() antes de lavar s_sb_upd_work para evitar que o trabalho de erros.

Tecnologiahá 45 dias

CVE-2026-31475: No kernel Linux, a seguinte vulnerabilidade foi resolvida: ASoC: sma 1307…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: ASoC: sma 1307: corrigir dupla livre de memória devm_kzalloc() Uma alteração anterior adicionada a NULL verificações e limpeza para falhas de alocação no sma 1307 _setting_loaded(). No entanto, a limpeza para os itens do mode_set está errada. Esses itens são alocados com devm_kzalloc(), por.

Tecnologiahá 45 dias

CVE-2026-31504: No kernel Linux, a seguinte vulnerabilidade foi resolvida: net: corrigir UAF de…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: net: corrigir UAF de fanout no pacote_release() via corrida NETDEV_UP `packet_release()` tem uma janela de corrida onde o `NETDEV_UP` pode re- registrar um socket em um array `arr[]' do grupo de fanout. O re- registro não é limpo por `fanout_release()`, deixando um ponteiro pendurado no array.

Tecnologiahá 45 dias

CVE-2026-35345: Uma vulnerabilidade no utilitário cauda de uutils coreutils permite a…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. Uma vulnerabilidade no utilitário cauda de uutils coreutils permite a exfiltração de conteúdos de arquivos sensíveis quando se usa a opção -- follow=name. Ao contrário da cauda GNU, a implementação de uutils continua a monitorar um caminho depois de ter sido substituído por um link simbólico, subsequentemente, produzindo o conteúdo do alvo do link. Em.

Tecnologiahá 45 dias

CVE-2026-35374: A vulnerabilidade Tempo de verificação para Tempo de utilização (TOCTOU) existe…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. A vulnerabilidade Tempo de verificação para Tempo de utilização (TOCTOU) existe na utilidade dividida de uutils coreutils. O programa tenta evitar a perda de dados verificando a identidade entre arquivos de entrada e saída usando seus caminhos de arquivos antes de iniciar a operação dividida. No entanto, o utilitário subsequentemente abre o arquivo de.

Tecnologiahá 45 dias

CVE-2026-6019: http.cookies.Morsel.js_output() retorna um fragmento inline e apenas escapa "…

Este conteúdo foi publicado originalmente em 22 de abril de 2026. http.cookies.Morsel.js_output() retorna um fragmento inline e apenas escapa " para o contexto de string JavaScript. Ele não neutraliza a sequência HTML sensível ao parser dentro do elemento gerado do script. Base de mitigação 64 - codifica o valor do cookie para desativar a fuga usando o valor do cookie.

Tecnologiahá 45 dias

CVE-2026-41232: Froxlor é software de administração de servidores de código aberto

Este conteúdo foi publicado originalmente em 23 de abril de 2026. Froxlor é software de administração de servidores de código aberto. Antes da versão 2.3.6, em `EmailSender::add()`, a validação de domínios para o remitente de e- mail completo usa o índice de array errado ao dividir o endereço de e- mail, passando a parte local em vez do domínio para `validateLocalDomainOwnership()`. Isto faz com que a verificação da.

Tecnologiahá 45 dias

CVE-2026-40470: Uma vulnerabilidade XSS crítica afetou o hackage- server e hackage.haskell.org

Este conteúdo foi publicado originalmente em 23 de abril de 2026. Uma vulnerabilidade XSS crítica afetou o hackage- server e hackage.haskell.org. Os arquivos HTML e JavaScript fornecidos em pacotes fonte ou através da facilidade de upload de documentação foram servidos como- é no domínio principal hackage.haskell.org. Como conseqüência, quando um usuário com credenciais HTTP latentes navega para as páginas de.

Tecnologiahá 45 dias

CVE-2026-25874: LeRobot através 0.5.1 contém uma vulnerabilidade de deserialização insegura no…

Este conteúdo foi publicado originalmente em 23 de abril de 2026. LeRobot através 0.5.1 contém uma vulnerabilidade de deserialização insegura no tubo de inferência async onde pickle. loads() é usado para deserializar os dados recebidos por canais de GRPC não autentificados sem TLS no servidor de políticas e componentes do cliente robô. Um atacante sem autenticação de rede pode alcançar a execução arbitrária de.

Tecnologiahá 45 dias

CVE-2026-41356: OpenClaw antes 2026.3.31 não consegue terminar as sessões ativas do WebSocket…

Este conteúdo foi publicado originalmente em 23 de abril de 2026. OpenClaw antes 2026.3.31 não consegue terminar as sessões ativas do WebSocket quando os tokens do dispositivo giratório. Os atacantes com credenciais previamente comprometidas podem manter o acesso não autorizado através das conexões existentes do WebSocket após a rotação do token.

Tecnologiahá 45 dias

CVE-2026-41325: O Kirby é um sistema de gestão de conteúdo de código aberto

Este conteúdo foi publicado originalmente em 24 de abril de 2026. O Kirby é um sistema de gestão de conteúdo de código aberto. As permissões de usuário do Kirby controlam qual papel do usuário é permitido executar ações específicas para os modelos de conteúdo no CMS. Estas permissões são definidas para cada papel na planta do usuário (`site/blueprints/ users/...`). Também é possível personalizar as permissões para.

Tecnologiahá 45 dias

CVE-2026-31541: No kernel Linux, a seguinte vulnerabilidade foi resolvida: traçamento: Corrigir…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: traçamento: Corrigir atualizações da lista de links de cópia trace_marker Quando a opção "copy_trace_marker" estiver ativada por uma instância, qualquer coisa escrita no /sys/kernel/tracing/trace_marker também será copiada para aquele buffer de instâncias. Quando a opção está definida, o.

Tecnologiahá 45 dias

CVE-2026-31570: No kernel Linux, a seguinte vulnerabilidade foi resolvida: pode: gw: corrigir o…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: pode: gw: corrigir o acesso ao pilha OOB em cgw_csum_crc 8 _rel() cgw_csum_crc 8 _rel() calcula corretamente índices de limites seguros via calc_idx(): int from = calc_idx(crc 8 ->from_idx, cf->len); int to = calc_idx(crc 8 ->to_idx, cf->len); int res = calc_idx(crc 8 ->result_idx, cf->len).

Tecnologiahá 45 dias

CVE-2026-31599: No kernel Linux, a seguinte vulnerabilidade foi resolvida: mídia: vidtv…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: mídia: vidtv: corrigir a desreferência do ponteiro NULL em vidtv_canal_pmt_match_sections syzbot relatou uma falha de proteção geral em vidtv_psi_desc_assegnar [ 1 ]. vidtv_psi_pmt_stream_init() pode retornar NULL na falha na alocação de memória, mas vidtv_channel_pmt_match_sections() não.

Tecnologiahá 45 dias

CVE-2026-31630: No kernel Linux, a seguinte vulnerabilidade foi resolvida: rxrpc: proc: buffers…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: rxrpc: proc: buffers de endereços de tamanho para saída%pISpc Os ajudantes AF_RXRPC procfs formatam endereços locais e remotos de socket em fixos 50 -byte pick buffers com "% pISpc". Isso é pequeno demais para o IPv mais longo do arvore atual 6 -com o formulário de porte, a formatura pode.

Tecnologiahá 45 dias

CVE-2026-31659: No kernel Linux, a seguinte vulnerabilidade foi resolvida: batman-adv: rejeitar…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: batman-adv: rejeitar buffers de resposta global TT sobredimensionados batadv_tt_prepare_tvlv_global_data() compila o comprimento de alocação para uma resposta global TT em 16 - Temporários bits. Quando um originador remoto anuncia um TT global suficiente grande, o comprimento de carga útil do.

Tecnologiahá 45 dias

CVE-2026-41680: Marcado é um analisador e compilador de marcação

Este conteúdo foi publicado originalmente em 24 de abril de 2026. Marcado é um analisador e compilador de marcação. De 18.0.0 para 18.0.1, existe uma vulnerabilidade crítica de Negação de Serviço (DoS) em marcada. Ao fornecer um específico 3 -byte de entrada de sequência uma aba, uma aba vertical e uma nova linha (\x 09 \x 0 b\n)— um atacante não autêntico pode desencadear um ciclo de recursão infinito durante a.

Tecnologiahá 45 dias

CVE-2026-41244: O Mojic é uma ferramenta CLI para transformar o código C legível em um fluxo…

Este conteúdo foi publicado originalmente em 24 de abril de 2026. O Mojic é uma ferramenta CLI para transformar o código C legível em um fluxo caótico desconhecido de emojis. Antes de 2.1.4, o CipherEngine usa um operador padrão de igualdade (!) para verificar o HMAC-SHA 256 selo de integridade durante a fase de descriptação. Isto cria uma Discrepância de Tempo Observable (CWE- 208 ), permitindo que um potencial.

Tecnologiahá 45 dias

CVE-2026-31680: No kernel Linux, a seguinte vulnerabilidade foi resolvida: net: ipv 6…

Este conteúdo foi publicado originalmente em 25 de abril de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: net: ipv 6: flowlabel: adiar a opção exclusiva livre até o 'ip' da RCU 6 fl_seq_show()` caminha pelo hash global da marca de fluxo sob o bloqueio de leitura do lado da RCU do arquivo seguinte e imprime `fl->opt->opt_ nflen` quando há um bloco de opção. As etiquetas de fluxo exclusivas.

Tecnologiahá 45 dias

CVE-2026-7000: Uma vulnerabilidade foi encontrada no Datacom DM 4100 1.3.6.1.4.1.3709

Este conteúdo foi publicado originalmente em 25 de abril de 2026. Uma vulnerabilidade foi encontrada no Datacom DM 4100 1.3.6.1.4.1.3709. Afetado por este problema é algumas funcionalidades desconhecidas da Página VLAN do componente. Tal manipulação do argumento Nome VLAN leva a cruzar scripting do site. O ataque pode ser realizado a partir do controle remoto. A exploração foi divulgada ao público e pode ser usada.

Tecnologiahá 45 dias

CVE-2026-7036: Uma vulnerabilidade foi identificada no Tenda i 9 1.0.0.5 ( 2204 )

Este conteúdo foi publicado originalmente em 26 de abril de 2026. Uma vulnerabilidade foi identificada no Tenda i 9 1.0.0.5 ( 2204 ). Esta vulnerabilidade afeta a função R 7 WebsSecuridadeFunção de comando do componente HTTP Handler. A manipulação leva ao caminho transversal. É possível a exploração remota do ataque. A exploração está disponível para o público e pode ser usada.

Tecnologiahá 45 dias

CVE-2026-7069: Uma falha de segurança foi descoberta no D-Link DIR- 825 até 3.00 b 32

Este conteúdo foi publicado originalmente em 27 de abril de 2026. Uma falha de segurança foi descoberta no D-Link DIR- 825 até 3.00 b 32. Isto impacta a função AddPortMapping do arquivo upnpsoap.c do componente miniupnpd. Realizando uma manipulação do argumento NewPortMappingDescription resulta em sobrecarga de buffer. O ataque precisa ser abordado dentro da rede local. A exploração foi lançada ao público e pode ser.

Tecnologiahá 45 dias

CVE-2026-7092: Uma vulnerabilidade foi encontrada em projetos de código Sistema de faturas em…

Este conteúdo foi publicado originalmente em 27 de abril de 2026. Uma vulnerabilidade foi encontrada em projetos de código Sistema de faturas em Laravel 1.0. Afetado é uma função desconhecida do arquivo / perfil/ do manipulador de perfil do componente. Tal manipulação do ID do argumento leva a autorização inadequada. O ataque pode ser executado remotamente. A exploração foi divulgada ao público e pode ser usada.

Tecnologiahá 45 dias

CVE-2026-33453: Modificação controlada inadequada de objetos definidos dinamicamente atribui…

Este conteúdo foi publicado originalmente em 27 de abril de 2026. Modificação controlada inadequada de objetos definidos dinamicamente atribui vulnerabilidade no componente Apache Camel Camel- Coap. O componente camelo- acoplamento do Apache Camel é vulnerável à injeção de cabeçalho de mensagem do Camel, levando à execução remota de código quando as rotas encaminham solicitações de CoAP para produtores sensíveis ao.

Tecnologiahá 45 dias

CVE-2026-7129: Uma vulnerabilidade foi detectada no Sistema de Vendas e Inventário de Farmácias…

Este conteúdo foi publicado originalmente em 27 de abril de 2026. Uma vulnerabilidade foi detectada no Sistema de Vendas e Inventário de Farmácias SourceCodester 1.0. Impactado é uma função desconhecida do arquivo /index.php?page=categories. Realizando uma manipulação do ID do argumento resulta em roteiros cruzados do site. O ataque é possível ser realizado remotamente. A exploração é agora pública e pode ser usada.

Tecnologiahá 45 dias

CVE-2026-7142: Uma vulnerabilidade foi determinada em Wooey até 0.13.2

Este conteúdo foi publicado originalmente em 27 de abril de 2026. Uma vulnerabilidade foi determinada em Wooey até 0.13.2. O elemento impactado é a função add_or_update_script do arquivo wooey/api/scripts.py do componente API Endpoint. Executar uma manipulação pode levar a autorização inadequada. É possível iniciar o ataque remotamente. A exploração foi divulgada publicamente e pode ser usada. Atualizar para a.

Tecnologiahá 45 dias

CVE-2026-41368: OpenClaw antes 2026.3.28 contém uma vulnerabilidade de divulgação de variáveis…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. OpenClaw antes 2026.3.28 contém uma vulnerabilidade de divulgação de variáveis de ambiente na política de safe-bin do jq que não bloqueia o filtro $ENV. Os atacantes podem evitar restrições de cofre usando $ENV em programas jq para acessar variáveis de ambiente sensíveis que devem ser restritas.

Tecnologiahá 45 dias

CVE-2026-7222: Uma vulnerabilidade foi determinada nos projetos de código Coaching Management…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. Uma vulnerabilidade foi determinada nos projetos de código Coaching Management System 1.0. Afetado por esta vulnerabilidade é uma funcionalidade desconhecida do arquivo /cims/modules/student/ complaint.php do componente Página do formulário de reclamação. Esta manipulação do argumento A reclamação causa scripting cruzado do site. O ataque pode ser.

Tecnologiahá 45 dias

CVE-2026-40550: O mpGabinet é vulnerável à Escalação Privilege devido aos privilégios…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. O mpGabinet é vulnerável à Escalação Privilege devido aos privilégios excessivos do banco de dados atribuídos ao usuário utilizado pelo aplicativo. Um atacante com acesso a qualquer instância de aplicativo em execução conectada ao servidor backend pode extrair credenciais de banco de dados da memória do aplicativo, inspecionando o processo em.

Tecnologiahá 45 dias

CVE-2026-41374: OpenClaw antes 2026.3.31 executa a transcrição pré- voo do áudio Discord antes…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. OpenClaw antes 2026.3.31 executa a transcrição pré- voo do áudio Discord antes de validar a autorização do membro, permitindo que os atacantes não autênticos consomem recursos. Os atacantes remotos podem ativar o processamento pré- voo de áudio sem validação de lista de permissões para causar exaustão de recursos.

Tecnologiahá 45 dias

CVE-2026-41405: OpenClaw antes 2026.3.31 analisa os corpos de solicitação do MS Teams antes de…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. OpenClaw antes 2026.3.31 analisa os corpos de solicitação do MS Teams antes de realizar a validação do JWT, permitindo que atacantes não autênticos desencadeem exaustão do recurso. Os atacantes remotos podem enviar cargas úteis maliciosas do webhook para exaustores de recursos do servidor, evitando cheques de autenticação.

Tecnologiahá 45 dias

CVE-2026-7293: Uma vulnerabilidade foi detectada no Sistema de Comércio Eletrónico…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. Uma vulnerabilidade foi detectada no Sistema de Comércio Eletrónico FonteCodester Pizzafy 1.0. Afetado é a função delete_category do arquivo /admin/ajax.php?action=delete_category. A manipulação do ID do argumento resulta em injeção de sql. O ataque pode ser lançado remotamente. A exploração é agora pública e pode ser usada.

Tecnologiahá 45 dias

CVE-2026-7352: Use depois de livre em mídia no Google Chrome no Android antes de 147.0.7727.138…

Este conteúdo foi publicado originalmente em 28 de abril de 2026. Use depois de livre em mídia no Google Chrome no Android antes de 147.0.7727.138 Permitiu que um atacante remoto que havia comprometido o processo de renderizador executasse potencialmente uma fuga de caixa de areia através de uma página HTML criada. (Severidade de segurança do cromo: Alto)

Tecnologiahá 45 dias

CVE-2026-42645: Vulnerabilidade de falsificação de solicitação cruzada de sites (CSRF) no…

Este conteúdo foi publicado originalmente em 29 de abril de 2026. A vulnerabilidade de solicitação de código de barras (CSRF) no Dmitry V. (CEO de "Solução UKR") Scanner de códigos de barras com o Gerenciador de & Inventory Barcode-scanner-lite-pos-to-manage-products-inventory-and-orders permite o Forgery de solicitação de código de barras do site.Este problema afeta o Scanner de código de barras com o Gerenciador.

Tecnologiahá 45 dias

CVE-2026-7423: Fluxo de subfluxo inteiro no ICMP e ICMPv 6 manipuladores de resposta de eco em…

Este conteúdo foi publicado originalmente em 29 de abril de 2026. Fluxo de subfluxo inteiro no ICMP e ICMPv 6 manipuladores de resposta de eco em FreeRTOS-Plus-TCP antes de V 4.4.1 e V 4.2.6 permite que um usuário de rede adjacente cause uma negação de serviço (caixa de dispositivo) quando o suporte de ping é ativado, porque os tamanhos de cabeçalho são subtraídos de um campo de comprimento de pacote sem validar o.

Tecnologiahá 45 dias

CVE-2026-36959: N- VELÊNCIA U 300 roteador V 1.0.0 não implementa proteçãos de limitação de…

Este conteúdo foi publicado originalmente em 30 de abril de 2026. N- VELÊNCIA U 300 roteador V 1.0.0 não implementa proteçãos de limitação de taxa ou lockout de conta no endpoint /api/ login. Isto permite que um atacante na rede local realize tentativas de autenticação ilimitadas, habilitando ataques de força bruta contra a conta do administrador e acesso potencial não autorizado à interface de gerenciamento do.

Tecnologiahá 45 dias

CVE-2026-40904: O Chartbrew é um aplicativo web de código aberto que pode se conectar…

Este conteúdo foi publicado originalmente em 30 de abril de 2026. O Chartbrew é um aplicativo web de código aberto que pode se conectar diretamente a bases de dados e APIs e usar os dados para criar gráficos. Na versão 4.9.0, o Chartbrew expõe vários conjuntos de dados e objetivos de solicitação de dados que autorizam os membros de projetos de baixa prioridade no nível da equipe em vez de vincular o conjunto de.

Tecnologiahá 45 dias

CVE-2026-31702: No kernel Linux, a seguinte vulnerabilidade foi resolvida: f 2 fs: corrigir o…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: f 2 fs: corrigir o uso-após-livre de sbi em f 2 fs_compress_write_end_io() Em f 2 fs_compress_write_end_io(), dec_page_count(sbi, tipo) pode trazer o F 2 FS_WB_CP_DATA contador para zero, desbloqueando f 2 fs_wait_on_all_pages() em f 2 fs_put_super() em uma CPU simultânea desmontada. O caminho.

Tecnologiahá 45 dias

CVE-2026-31729: No kernel Linux, a seguinte vulnerabilidade foi resolvida: usb: typec: ucsi…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: usb: typec: ucsi: validar o número de conector no ucsi_notify_common() O número de conector extraído do CCI através do UCSI_CCI_CONNECTOR() é um 7 - campo bit ( 0 - 127 ) que é usado para indexar no array de conectores em ucsi_connector_change(). No entanto, o array é alocado apenas para o.

Tecnologiahá 45 dias

CVE-2026-31758: No kernel Linux, a seguinte vulnerabilidade foi resolvida: usb: usbtmc: URBs…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: usb: usbtmc: URBs ancorados flush no usbtmc_release Quando chamar o usbtmc_release, os URBs ancorados pendentes devem ser eliminados ou mortos para evitar erros de uso após o uso (por exemplo, no caminho de retorno do HCD). Chame o usbtmc_draw_down() para permitir que os URBs ancorados sejam.

Tecnologiahá 45 dias

CVE-2026-42477: Um conjunto de arquivos fora de limites lê vulnerabilidade no…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. Um conjunto de arquivos fora de limites lê vulnerabilidade no RWObj_Reader::leia no analisador de arquivos OBJ em Tecnologia Aberta CASCADE (OCCT) V 8 _ 0 _ 0 _rc 5 permite que os atacantes assistidos pelo usuário causem uma negação de serviço ou obtenham informações sensíveis persuadindo uma vítima a abrir um arquivo OBJ criado. O problema ocorre.

Tecnologiahá 45 dias

CVE-2026-43030: No kernel Linux, a seguinte vulnerabilidade foi resolvida: bpf: Corrigir…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: bpf: Corrigir regsafe() para ponteiros para pacote No caso de rold->reg-> intervalo == BEYOND_PKT_END && rcur->reg-> intervalo == N regsafe() pode retornar verdadeiro, o que pode levar ao estado atual com o intervalo de pacotes válido não sendo explorado. Conserte o erro.

Tecnologiahá 45 dias

CVE-2026-37535: openxc/isotp-c através do commit 5 a 5 d 19245 f 65189202719321 Facd 49 ce 6 f…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. openxc/isotp-c através do commit 5 a 5 d 19245 f 65189202719321 Facd 49 ce 6 f 5 d 46 ac ( 2021 - 08 - 09 ) contém um fora-de-fios lido no gerenciador de recebimento de quadro único ISO-TP, onde o 4 - bit full charge long nibble é usado diretamente como o tamanho do mempy sem validar o tamanho dos dados reais do CAN. Uma moldura maliciosa PÁGINA com um.

Tecnologiahá 45 dias

CVE-2026-7596: Uma vulnerabilidade foi encontrada no próximo nível de builder…

Este conteúdo foi publicado originalmente em 1 de maio de 2026. Uma vulnerabilidade foi encontrada no próximo nível de builder ui-ux-pro-max-skill até 2.5.0. Afetado por este problema é a função data.get do arquivo.claude/skills/design-system/scripts/generate- slide.py do componente Slide Generator. Essa manipulação leva a cruzar o script do site. O ataque pode ser realizado a partir do controle remoto. A exploração.

Tecnologiahá 45 dias

CVE-2026-43058: No kernel Linux, a seguinte vulnerabilidade foi resolvida: mídia: vidtv…

Este conteúdo foi publicado originalmente em 2 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: mídia: vidtv: corrigir estruturas de passagem por valor causando avisos MSAN vidtv_ts_null_write_into() e vidtv_ts_pcr_write_into() levando suas estruturas de argumentos por valor, fazendo com que o MSAN reporte avisos de valor uninit. Embora somente vidtv_ts_null_write_into() tenha desencadeado.

Tecnologiahá 45 dias

CVE-2026-7628: Uma vulnerabilidade foi detectada no servidor-revisão-revisão-code-mcp-mcp-rabbi…

Este conteúdo foi publicado originalmente em 2 de maio de 2026. Uma vulnerabilidade foi detectada no servidor-revisão-revisão-code-mcp-mcp-rabbitLTC até 0.1.0. Este problema afeta a função executarRepomix do arquivo src/repomix.ts do componente RepoMix Command Handler. Realizando uma manipulação resulta em injeção de comandos. O ataque pode ser iniciado remotamente. A exploração é agora pública e pode ser usada. O.

Tecnologiahá 45 dias

CVE-2026-7681: Uma vulnerabilidade de segurança foi detectada no anotador de COCO jsbroks até…

Este conteúdo foi publicado originalmente em 3 de maio de 2026. Uma vulnerabilidade de segurança foi detectada no anotador de COCO jsbroks até 0.11.1. Afetado por esta vulnerabilidade é uma funcionalidade desconhecida do backend/webserver/api/datasets.py do componente API Dataset. A manipulação do argumento DatasetId leva ao bypass da autorização. O ataque pode ser iniciado remotamente. A exploração foi divulgada.

Tecnologiahá 45 dias

CVE-2026-6948: versões do Velociraptor antes do 0.76.4 conter uma vulnerabilidade de exaustão…

Este conteúdo foi publicado originalmente em 4 de maio de 2026. versões do Velociraptor antes do 0.76.4 conter uma vulnerabilidade de exaustão de recursos no canal de controle do agente do servidor. Isto permite que um cliente comprometido ou desonesto do Velociraptor bloqueie o servidor através de uma memória fora (OOM) enviando mensagens criadas através do canal de comunicação normal do cliente.

Tecnologiahá 45 dias

CVE-2026-7730: Uma fraqueza foi identificada no teste-recorrente do mcp do privsim 0.2.0

Este conteúdo foi publicado originalmente em 4 de maio de 2026. Uma fraqueza foi identificada no teste-recorrente do mcp do privsim 0.2.0. Impactada é a função child_process.spawn do arquivo src/index.ts da interface MCP componente. Executar uma manipulação do comando argumento pode levar a injeção do comando os. O ataque pode ser lançado remotamente. A exploração foi disponibilizada ao público e pode ser usada para.

Tecnologiahá 45 dias

CVE-2026-33846: Existe uma vulnerabilidade de sobrecarga de buffers em pilhas na lógica de…

Este conteúdo foi publicado originalmente em 4 de maio de 2026. Existe uma vulnerabilidade de sobrecarga de buffers em pilhas na lógica de reassembléia de fragmentos do DTLS do GnuTLS. O problema surge em fusion_handshake_packet() onde os fragmentos de aperto de mão que entram são combinados e fundidos com base apenas no tipo aperto de mão, sem validar que o campo message_length permanece consistente em todos os.

Tecnologiahá 45 dias

CVE-2026-42084: OpenC 3 O COSMOS fornece a funcionalidade necessária para enviar comandos para…

Este conteúdo foi publicado originalmente em 4 de maio de 2026. OpenC 3 O COSMOS fornece a funcionalidade necessária para enviar comandos para e receber dados de um ou mais sistemas incorporados. Antes das versões 6.10.5 e 7.0.0 -rc 3, o OpenC 3 A funcionalidade de mudança de senha permite ao usuário alterar a senha sem fornecer a senha antiga, aceitando um token de sessão válido em vez disso. Em cenários de.

Tecnologiahá 45 dias

CVE-2026-42237: n 8 n é uma plataforma de automação de fluxo de trabalho de código aberto

Este conteúdo foi publicado originalmente em 4 de maio de 2026. n 8 n é uma plataforma de automação de fluxo de trabalho de código aberto. Antes das versões 1.123.32, 2.17.4, e 2.18.1, a correção para GHSA-f 3 f 2 - mcxc- pwjx não cobriu o nó de floco de neve ou o legado MySQL v 1 Nodo. Ambos os nós constroem consultas SQL interpolando diretamente nomes de tabela controlados pelo usuário, nomes de colunas e teclas.

Tecnologiahá 45 dias

CVE-2026-2868: O plugin Gutenverse – Ultimate WordPress FSE Blocks & Ecosystem Addons para…

Este conteúdo foi publicado originalmente em 5 de maio de 2026. O plugin Gutenverse – Ultimate WordPress FSE Blocks & Ecosystem Addons para WordPress é vulnerável ao script de sites armazenados através do parâmetro 'separatorIconSVG' em versões até, e incluindo, 3.5.3 devido à falta de sanidade de entrada e fuga de saída. Isto permite que os atacantes autenticados, com acesso ao nível do colaborador e acima, injetem.

Tecnologiahá 45 dias

CVE-2026-5192: O Formulário Formator – Formulário de Contato, Formulário de Pagamento e…

Este conteúdo foi publicado originalmente em 5 de maio de 2026. O Formulário Formator – Formulário de Contato, Formulário de Pagamento e Construtor de Formulário Personalizado para WordPress é vulnerável ao Traversal do Caminho nas versões até, e incluindo, 1.52.1 via 'upload' 1 Parâmetro [archivo][archivo_pad]'. Isto permite que os atacantes não autênticos leiam o conteúdo de arquivos arbitrários no servidor, que.

Tecnologiahá 45 dias

CVE-2026-43568: Versão OpenClaw 2026.4.5 antes 2026.4.10 conter uma vulnerabilidade de escalada…

Este conteúdo foi publicado originalmente em 5 de maio de 2026. Versão OpenClaw 2026.4.5 antes 2026.4.10 conter uma vulnerabilidade de escalada de privilégios que permita que os operadores de gravação modifiquem as configurações de sonhos de memória persistentes. Os atacantes com acesso ao gateway com rótulo de gravação podem alternar as mutações de configuração da classe de administrador através do endpoint.

Tecnologiahá 45 dias

CVE-2026-35192: Um problema foi descoberto em 6.0 antes 6.0.5 e 5.2 antes 5.2.14

Este conteúdo foi publicado originalmente em 5 de maio de 2026. Um problema foi descoberto em 6.0 antes 6.0.5 e 5.2 antes 5.2.14. Os cabeçalhos de resposta não variam nos cookies se uma sessão não for modificada, mas `SESSION_ SAVE_ EVERY_ REQUEST` é ` Verdadeira`. Um atacante remoto pode roubar a sessão de um usuário depois que esse usuário visita uma página pública em cache. Anteriormente, séries Django não.

Tecnologiahá 45 dias

CVE-2026-34464: Sandboxie-Plus é um software de isolamento baseado em sandbox de código aberto…

Este conteúdo foi publicado originalmente em 5 de maio de 2026. Sandboxie-Plus é um software de isolamento baseado em sandbox de código aberto para Windows. Em versões 1.17.2 e anterior, Nomeado como Servidor de Pipe::OpenHandler copia o campo do servidor de NAMED_PIPE_OPEN_REQ para um nome de pipe WCHAR fixo[ 160 ] buffer de pilha usando wcscat sem verificar terminação nula. O manipulador só aplica um tamanho.

Tecnologiahá 45 dias

CVE-2026-48854: Alocação de Recursos Sem Limites ou Vulnerabilidade de Arrasamento no elixir…

Este conteúdo foi publicado originalmente em 15 de junho de 2026. Alocação de Recursos Sem Limites ou Vulnerabilidades de Throttling no elixir- grpc grpc permite que os atacantes não autênticos exaustem a memória do BEAM e bloqueem o servidor streaming de um corpo de solicitação umar grande ou lento. 'Elixir.GRPC.Server.Adapters.Cowboy.Handler':read_ full_ body/ 3 (lib/ grpc/ server/ adapters/ cowboy/ handler. ex).

Tecnologiahá 45 dias

CVE-2026-23928: O widget do histórico do item (em Zabbix) 7.0 +) ou o widget de texto simples…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. O widget do histórico do item (em Zabbix) 7.0 +) ou o widget de texto simples (em Zabbix 6.0 ) pode executar o JavaScript injetado quando a visualização HTML estiver ativada. Isto pode permitir que um atacante realize ações não autorizadas dependendo de qual usuário abrir um painel contendo estes widgets. O JavaScript malicioso teria que vir de um host.

Tecnologiahá 45 dias

CVE-2026-43090: No kernel Linux, a seguinte vulnerabilidade foi resolvida: xfrm: corrigir…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: xfrm: corrigir vazamento de refcount no xfrm_migrate_policy_find syzkaller relatou um vazamento de memória no xfrm_policy_alloc: BUG: vazamento de memória objeto não referenciado 0 xffff 888114 d 79000 (tamanho) 1024 ): comm "syz. 1.17 ", pid 931... xfrm_policy_alloc+ 0 xb 3 / 0 x 4 b 0 Rede/.

Tecnologiahá 45 dias

CVE-2026-43119: No kernel Linux, a seguinte vulnerabilidade foi resolvida: Bluetooth: hci_sync…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: Bluetooth: hci_sync: anote data-races em torno de hdev->req_status __hci_cmd_sync_sk() define hdev->req_status sob hdev->req_lock: hdev->req_status = HCI_REQ_PEND; No entanto, várias outras funções leem ou escrevem hdev->req_status sem segurar qualquer bloqueio: - hci_send_cmd_sync() leem.

Tecnologiahá 45 dias

CVE-2026-43145: No kernel Linux, a seguinte vulnerabilidade foi resolvida: remoteproc…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: remoteproc: imx_rproc: Conserte a detecção de tabela de recursos carregada inválida imx_rproc_elf_find_loaded_rsc_table() pode incorretamente reportar uma tabela de recursos carregada mesmo quando o firmware atual não fornece uma. Quando a árvore do dispositivo contém uma entrada "rsc-table", o.

Tecnologiahá 45 dias

CVE-2026-43175: No kernel Linux, a seguinte vulnerabilidade foi resolvida: clk: rs 9: Reserva 8…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: clk: rs 9: Reserva 8 Slots clk_hw para estruturar 9 FGV 0841 O 9 FGV 0841 tem 8 saídas e registros 8 struct clk_hw, certifique-se de que exista 8 slots para os ponteiros clk_hw recém-registrados, caso contrário, haverá fora dos limites gravar quando os ponteiros 4.. 7 estão configurados em.

Tecnologiahá 45 dias

CVE-2026-43204: No kernel Linux, a seguinte vulnerabilidade foi resolvida: ASoC: qcom: q 6 asm…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: ASoC: qcom: q 6 asm: soltar respostas DSP para fluxos de dados fechados 'Commit a 354 f 030 dbce ("ASoC: qcom: q 6 asm: maneje as respostas após o fechamento")' tentou ignorar as respostas do DSP chegando depois de um stream ter sido fechado. No entanto, essas respostas ainda estavam.

Tecnologiahá 45 dias

CVE-2026-43233: No kernel Linux, a seguinte vulnerabilidade foi resolvida: netfilter…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: netfilter: nf_conntrack_h 323: corrigir OOB lido em decode_choice() Em decode_choice(), a verificação de limites antes de get_len() usar a variável `len`, que ainda está 0 a partir da sua inicialização no topo da função: tipo int sem assinado, ext, len = 0;... se (ext- > atr & ABRIR)) { BYTE_.

Tecnologiahá 45 dias

CVE-2026-43262: No kernel Linux, a seguinte vulnerabilidade foi resolvida: gfs 2: correção de…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: gfs 2: correção de falhas na página do fiemap Em gfs 2 _fiemap(), estamos chamando iomap_fiemap() enquanto seguramos o glock do inodo. Isto pode levar a uma tomada recursiva de glock se o buffer do fiemap for mapeado na memória para o mesmo inodo e acessá- lo desencadeia uma falha na página.

Tecnologiahá 45 dias

CVE-2026-41931: Vvveb antes da versão 1.0.8.2 contém uma vulnerabilidade de divulgação de…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. Vvveb antes da versão 1.0.8.2 contém uma vulnerabilidade de divulgação de informações que permite que os atacantes não autentificados obtenham informações sensíveis do servidor, desencadeando exceções não manipuladas no módulo de reimpostação de senhas. Os atacantes podem acessar o endpoint de reposição de senha do administrador para desencadear um erro.

Tecnologiahá 45 dias

CVE-2026-7965: Validação insuficiente de entrada não confiável no DevTools no Google Chrome…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. Validação insuficiente de entrada não confiável no DevTools no Google Chrome antes 148.0.7778.96 Permitiu que um atacante remoto que havia comprometido o processo de renderizador vazar dados de origem cruzada através de uma página HTML criada. (Severidade de segurança do cromo: médio)

Tecnologiahá 45 dias

CVE-2026-43580: OpenClaw antes 2026.4.10 contém uma vulnerabilidade incompleta de guarda de…

Este conteúdo foi publicado originalmente em 6 de maio de 2026. OpenClaw antes 2026.4.10 contém uma vulnerabilidade incompleta de guarda de navegação que permite que os atacantes ativarem a navegação sem a aplicação completa da política da SSRF. As interações de estilo de impressão/tipo do navegador, incluindo a PressKey e o tipo submeter fluxos, podem evitar verificações de segurança pós- ação para executar.

Tecnologiahá 45 dias

CVE-2026-41890: CI 4 MS é um ignitor de código 4 - baseado em esqueleto CMS que oferece uma…

Este conteúdo foi publicado originalmente em 7 de maio de 2026. CI 4 MS é um ignitor de código 4 - baseado em esqueleto CMS que oferece uma arquitetura modular pronta para produção com autorização do RBAC e suporte ao tema. A partir da versão 0.31.1.0 para a versão anterior 0.31.8.0, a ação deleteProcess() aceita uma tabela de parâmetros POST[] contendo nomes arbitrários de tabelas. Estes são passados diretamente.

Tecnologiahá 45 dias

CVE-2026-33587: Falta de sanidade de entrada do usuário no livro de notas aberto v 1.8.3…

Este conteúdo foi publicado originalmente em 7 de maio de 2026. Falta de sanidade de entrada do usuário no livro de notas aberto v 1.8.3 permite ao usuário do aplicativo executar o código Python (e subsequentemente comandos OS) no container docker através da Injeção de Modelos Side Server (SSTI) para as transformações criadas pelo usuário.

Tecnologiahá 45 dias

CVE-2026-32686: A vulnerabilidade do consumo de recursos não controlado no decimal ericmj…

Este conteúdo foi publicado originalmente em 7 de maio de 2026. A vulnerabilidade do consumo de recursos não controlado no decimal ericmj permite a negação remota de serviço não autenticada. A biblioteca decimal não liga o expoente à entrada analisada. Armazenando um decimal com um expoente muito grande (por exemplo. Decimal. new(" 1 e 1000000000 ")) é aceito sem erro. Chamadas subsequentes para funções aritméticas.

Tecnologiahá 45 dias

CVE-2026-41904: FreeScout é uma secretária de ajuda gratuita e caixa de entrada compartilhada…

Este conteúdo foi publicado originalmente em 7 de maio de 2026. FreeScout é uma secretária de ajuda gratuita e caixa de entrada compartilhada, construída com o framework Laravel do PHP. Antes da versão 1.8.217, um usuário com permissão de atualização AutoReplicar pode armazenar uma carga útil XSS na mensagem de resposta automática da caixa de correio. A carga útil é apresentada sem escassez no e- mail de resposta.

Tecnologiahá 45 dias

CVE-2026-8088: Uma fraqueza foi identificada no OSGeo gdal até 3.13.0 dev- 4

Este conteúdo foi publicado originalmente em 7 de maio de 2026. Uma fraqueza foi identificada no OSGeo gdal até 3.13.0 dev- 4. O elemento afetado é a função GDfieldinfo do arquivo frmts/hdf 4 /hdf-eos/ GDapi.c. Executar uma manipulação pode levar a leitura fora de limites. O ataque precisa ser lançado localmente. A exploração foi disponibilizada ao público e pode ser usada para ataques. Atualizar para a versão.

Tecnologiahá 45 dias

CVE-2026-8114: Uma vulnerabilidade foi identificada no JeecgBoot até 3.9.1

Este conteúdo foi publicado originalmente em 7 de maio de 2026. Uma vulnerabilidade foi identificada no JeecgBoot até 3.9.1. Afetado por este problema é algumas funcionalidades desconhecidas do arquivo /sys/dict/ loadTreeData do componente JSON Object Handler. A manipulação da condição do argumento leva a injeção de sql. O ataque pode ser iniciado remotamente. A exploração está disponível para o público e pode ser.

Tecnologiahá 45 dias

CVE-2026-42267: O Kimai é um aplicativo de rastreamento de tempo de código aberto

Este conteúdo foi publicado originalmente em 8 de maio de 2026. O Kimai é um aplicativo de rastreamento de tempo de código aberto. A partir da versão 2.27.0 para a versão anterior 2.54.0, qualquer ROLE_USER pode criar uma etiqueta com uma string de fórmula como seu nome (por exemplo =SUM( 54 + 51 )) via POST / api/ tags e atribua- o a uma folha de tempo. Quando um administrador exporta folhas de tempo para XLSX.

Tecnologiahá 45 dias

CVE-2026-43284: No kernel Linux, a seguinte vulnerabilidade foi resolvida: xfrm: esp: evite…

Este conteúdo foi publicado originalmente em 8 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: xfrm: esp: evite desencriptação no local em frags compartilhados do skb MSG_ SPLICE_ PAGES pode anexar páginas de um tubo diretamente para um skb. O TCP marca tais skbs com o SKBFL_SHARED_ FRAG após o skb_splice_from_iter(), assim caminhos posteriores que podem modificar os dados dos pacotes.

Tecnologiahá 45 dias

CVE-2026-43287: No kernel Linux, a seguinte vulnerabilidade foi resolvida: drm: Alocações de…

Este conteúdo foi publicado originalmente em 8 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: drm: Alocações de blobs de propriedades de conta para o memcg DRM_IOCTL_ MODE_ CREATEPROPBLOB permite que o espaço de usuário aloque blobs de propriedades de tamanho arbitrário apoiados pela memória do kernel. Atualmente, a alocação de dados de blob não é contabilizada no cgroup de memória do.

Tecnologiahá 45 dias

CVE-2026-43316: No kernel Linux, a seguinte vulnerabilidade foi resolvida: mídia: solo 6 x 10…

Este conteúdo foi publicado originalmente em 8 de maio de 2026. No kernel Linux, a seguinte vulnerabilidade foi resolvida: mídia: solo 6 x 10: Verifique se o chip_id Clang está fora dos limites com o CONFIG_UBSAN_SHIFT=y notou uma condição onde um tipo assinado (literalmente " 1 " é um "int") pode acabar sendo mudado além 32 bits, assim a instrumentação foi adicionada (e devido ao duplo is_tw 286 x() chamada vista.